요약
- 커피 프랜차이즈 할리스(운영사 KG에프앤비) 멤버십 클라우드에 비인가 접근이 발생, 고객 개인정보 약 276만 건(중복 포함)이 유출됐음
- 회사 설명은 "가상화폐 채굴을 위해 클라우드 서비스에 비정상 접근하는 과정에서 유출"임. 즉 크립토재킹 공격에 개인정보가 덤으로 털린 구조임
- 유출된 건 운영 DB가 아니라 과거 멤버십 개편 때 만든 임시 데이터 파일임. 2020년 2월 기준 데이터가 6년 넘게 클라우드에 남아 있었음
- 최초 침투 경로, 탐지 주체·방법은 2026-10-20 현재 미공개임. 이 글에서 침투 경로는 공개 정보 기반 추정으로 명시해 다룸
1. 이 글을 쓴 이유
- 부산일보 기사(2026.10.19) "할리스 개인정보 276만 건 털렸다…코인 채굴 해킹에 당해"를 출발점으로 정리했음
- 기사 자체는 회사 입장문 중심이라 "어떻게 뚫렸는지"가 거의 없음. 그래서 할리스 공지 원문과 타 매체 보도를 교차 확인하고, 빈 칸은 실무자 관점 추정으로 채웠음
- 전산시스템 총괄로 클라우드·온프레미스를 같이 운영해 온 입장에서, 이 사고는 "고도화된 해킹"보다 자산관리·파기·모니터링이라는 기본기의 문제로 보였음
표기 원칙
| 표기 | 의미 |
|---|---|
| [확인] | 할리스 공지·입장문 또는 복수 언론 보도로 확인된 사실 |
| [보도] | 일부 매체가 제기한 내용 (회사 공식 확인 아님) |
| [추정] | 필자(실무자)의 분석·추정. 공식 조사 결과가 아님 |
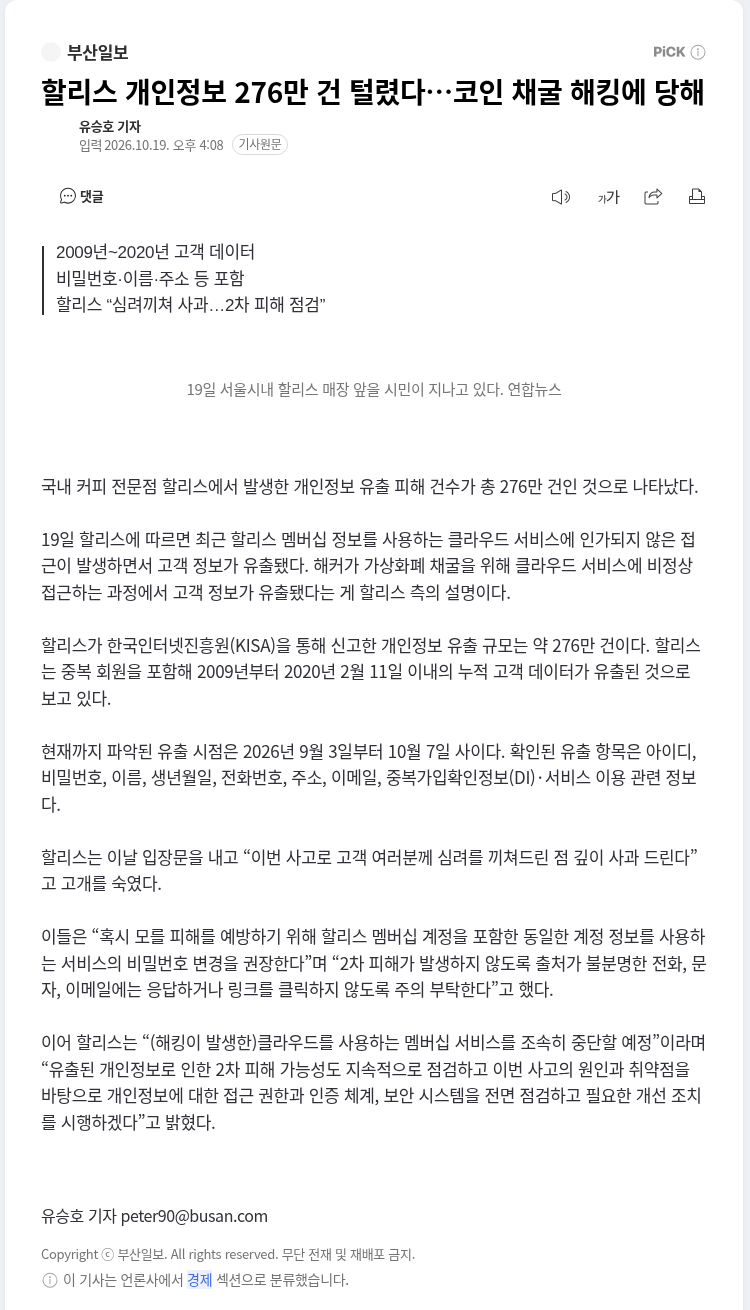
분석 대상 기사 "할리스 개인정보 276만 건 털렸다…코인 채굴 해킹에 당해" (유승호 기자, 2026.10.19) · 출처: 부산일보 via 네이버뉴스 (캡처 2026-10-20 KST)
2. 사건 개요
| 항목 | 내용 | 구분 |
|---|---|---|
| 피해 기관 | 할리스 (운영사 ㈜케이지에프앤비, KG그룹 계열) | [확인] |
| 침해 대상 | 멤버십 정보를 사용하는 클라우드 서비스 | [확인] |
| 공격 목적 | 가상화폐 채굴을 위한 클라우드 비정상 접근 (회사 설명) | [확인] |
| 유출 데이터 | 과거 멤버십 서비스 개편을 위해 "제공한" 임시 데이터 파일 (운영 DB 아님) | [확인] |
| 유출 규모 | 약 276만 건 (중복 회원 포함, KISA 신고 기준, 정확한 인원 확인 중) | [확인] |
| 데이터 범위 | 2009년 ~ 2020.2.11 누적 고객 데이터 | [확인] |
| 유출 기간 | 2026.9.3 ~ 10.7 (추정, 회사 발표) | [확인] |
| 인지 시점 | 2026.10.16 | [확인] |
| 침투 경로 | 미공개 (내부 조사·관계기관 조사 중) | - |
3. 유출 항목 및 위험도
| 유출 항목 [확인] | 악용 시나리오 [추정] |
|---|---|
| 아이디 + 비밀번호 | 크리덴셜 스터핑 (동일 계정 재사용 사이트 대입) |
| 이름·생년월일·전화번호·주소·이메일 | 스미싱·보이스피싱·택배 사칭 등 표적형 사회공학 |
| 중복가입확인정보(DI) | DI는 동일인 식별값이라 타 서비스 데이터와 결합 시 개인 특정 정확도 상승 |
| 서비스 이용 관련 정보 | "할리스 멤버십 적립·쿠폰" 등 실제 이용 맥락을 이용한 정교한 피싱 |
- 비밀번호를 일방향 암호화(해시)해 저장했는지는 미확인임. 회사 관계자가 "내부에 문의해 놓은 상태"라고만 답했다는 보도가 있음 [보도: 파이낸셜포스트]
- 2009~2020년 데이터라 당시 저장 방식이 현재 기준과 달랐을 가능성은 배제 못 함 [추정]
- 회사가 "동일 계정 정보를 쓰는 다른 서비스 비밀번호도 바꾸라"고 권고한 것 자체가 크리덴셜 스터핑 위험을 인정한 것으로 읽힘 [추정]
4. 타임라인
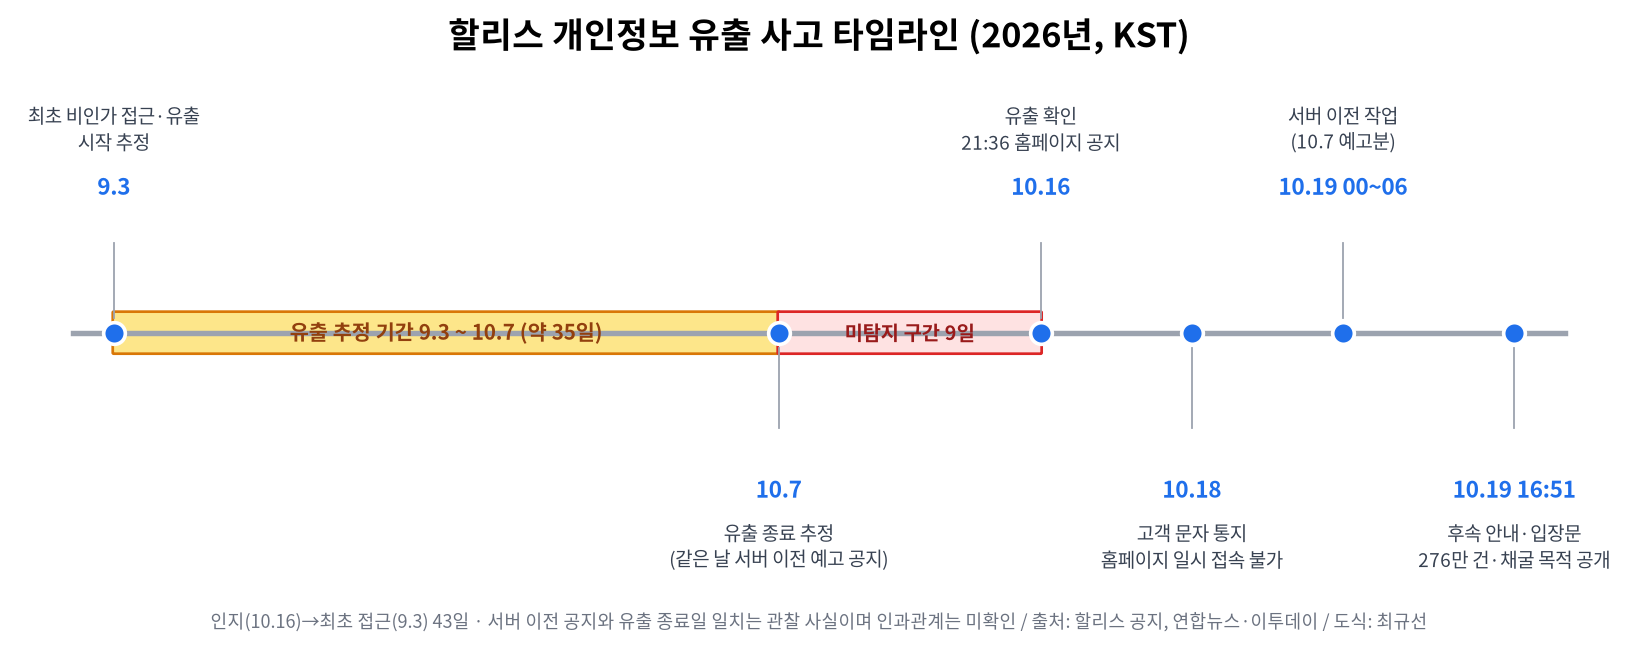
할리스 개인정보 유출 사고 타임라인 · 출처: 할리스 공지(10.7·10.16·10.19), 연합뉴스·이투데이 보도 기반 필자 작성
| 일시 (KST) | 내용 | 구분 |
|---|---|---|
| 2020.2.11 | 유출 데이터의 기준 시점 (이전 가입 고객 대상) | [확인] |
| 2026.9.3 | 비인가 접근·유출 시작 추정 | [확인] |
| 2026.10.7 | 유출 종료 추정일 | [확인] |
| 2026.10.7 13:20 | 홈페이지 "서비스 일시 중단 안내" 게시 (10.19 00~06시 서버 이전 작업 예고) | [확인] |
| 2026.10.16 | 유출 사실 확인 | [확인] |
| 2026.10.16 21:36 | 홈페이지 공지 "개인정보 유출 관련 사과 및 안내" (규모 미기재) | [확인] |
| 2026.10.18 | 고객 대상 문자 개별 통지, 홈페이지 한때 접속 불가 | [확인: 연합뉴스] |
| 2026.10.19 16:51 | "개인정보 유출 관련 후속 안내" 게시, 276만 건·채굴 목적·임시 파일 공개 | [확인] |
- 최초 접근 추정일(9.3)부터 인지(10.16)까지 43일, 유출 종료(10.7) 후 인지까지 9일 걸렸음
- 유출 종료 추정일(10.7)과 서버 이전 예고 공지일(10.7)이 같은 날임. 관찰된 사실일 뿐 인과관계는 확인되지 않음. 공지 사유는 "보다 안정적인 서비스 제공"으로만 되어 있음
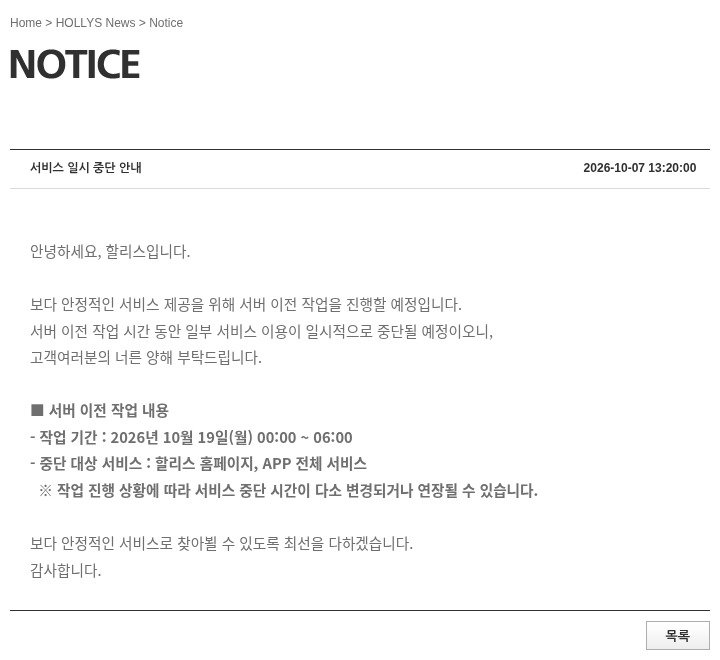
10.7 게시 "서비스 일시 중단 안내" (10.19 00:00~06:00 서버 이전 작업 예고). 유출 종료 추정일과 같은 날이지만 사고와의 관련성은 확인되지 않음 · 출처: 할리스 공식 홈페이지 hollys.co.kr (캡처 2026-10-20 KST)
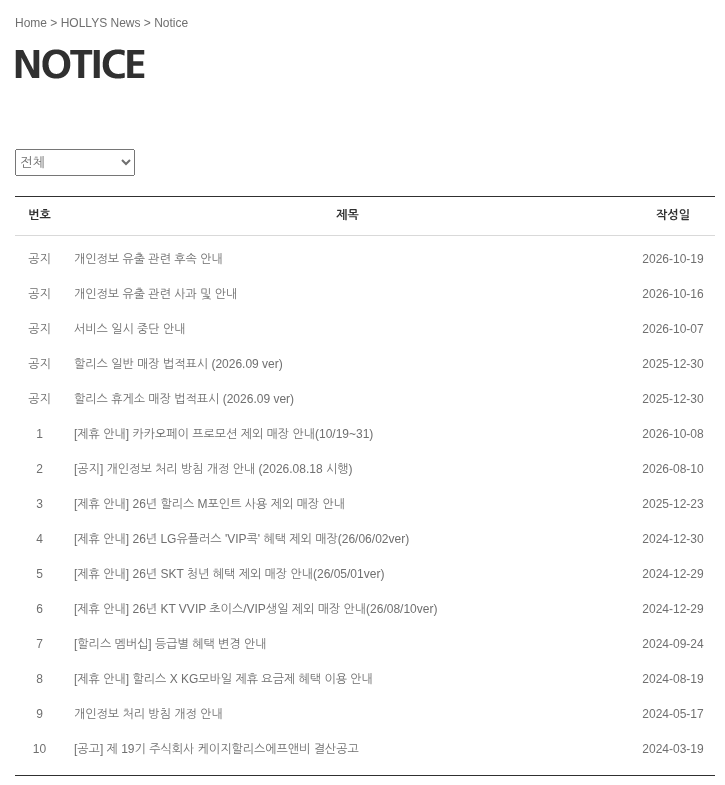
할리스 공지사항 목록: 10.7 서비스 일시 중단 안내, 10.16 사과 및 안내, 10.19 후속 안내 · 출처: 할리스 공식 홈페이지 hollys.co.kr (캡처 2026-10-20 KST)
5. 발견 경위
공개된 사실
- 할리스는 "10월 16일 멤버십 정보를 사용하는 클라우드 서비스에 인가되지 않은 접근이 발생해 개인정보 유출 사실을 확인했다"고만 밝혔음 [확인]
- 누가(자체 관제·클라우드 사업자·외부 제보·수사기관), 무엇으로(로그·과금·알림) 발견했는지는 공개되지 않음
- 확인 후 KISA에 신고했고, 비인가 접근 경로 차단·인증 절차 강화·비정상 로그인 모니터링 강화 조치를 했다고 함 [확인]
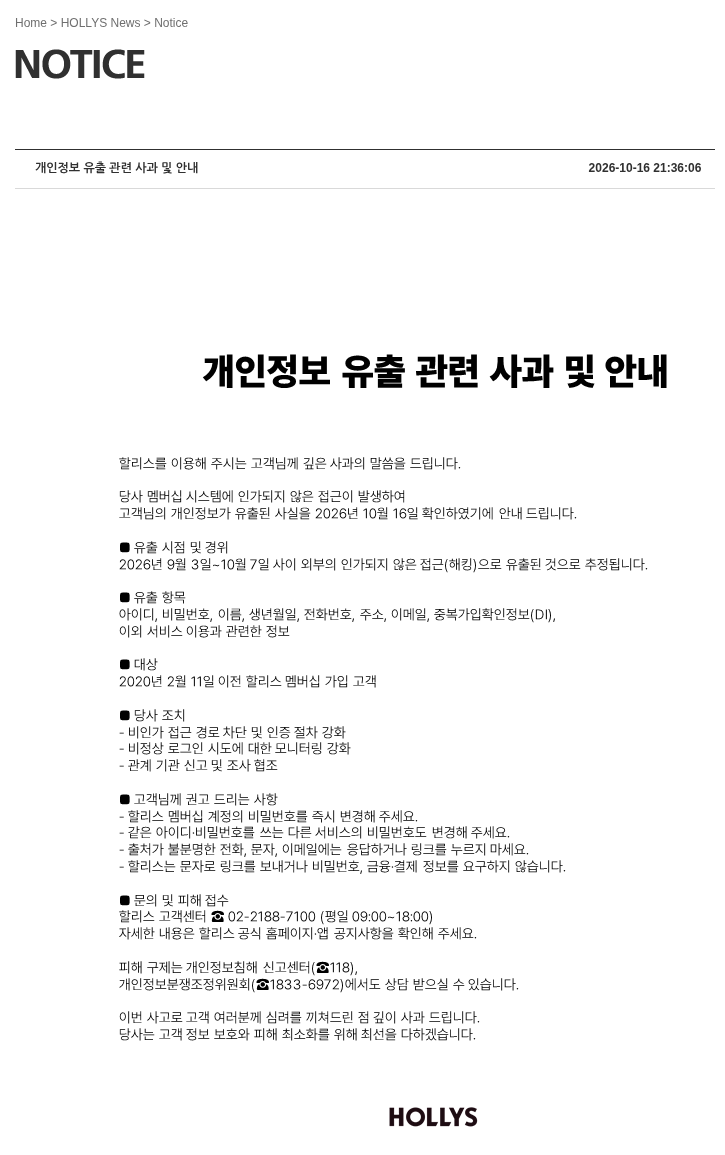
최초 공지 "개인정보 유출 관련 사과 및 안내" (2026.10.16 21:36 게시) · 출처: 할리스 공식 홈페이지 hollys.co.kr (캡처 2026-10-20 KST)
필자 추정: 채굴형 침해가 보통 드러나는 경로
| 발견 경로 | 근거 [추정] |
|---|---|
| 클라우드 비용 급증 | 채굴은 CPU/GPU를 대량으로 씀. 청구서·예산 알림에서 먼저 드러나는 경우가 흔함 |
| CSP 이상징후 알림 | 주요 클라우드 사업자는 채굴 풀 통신·키 노출을 탐지하면 고객에게 통보함 |
| 성능 저하·장애 | 자원 고갈로 서비스 응답 지연 발생 |
| 작업 중 발견 | 서버 이전 등 인프라 작업 중 미확인 리소스·프로세스 발견 |
- 위 표는 일반적인 패턴이고, 할리스 건이 어느 쪽인지는 알 수 없음
- 다만 채굴처럼 "시끄러운" 공격이 한 달 넘게 지속됐다는 점은, 비용·자원 이상징후 알림이 없었거나 작동하지 않았을 가능성을 시사함 [추정]
6. 침해 경로 상세 분석
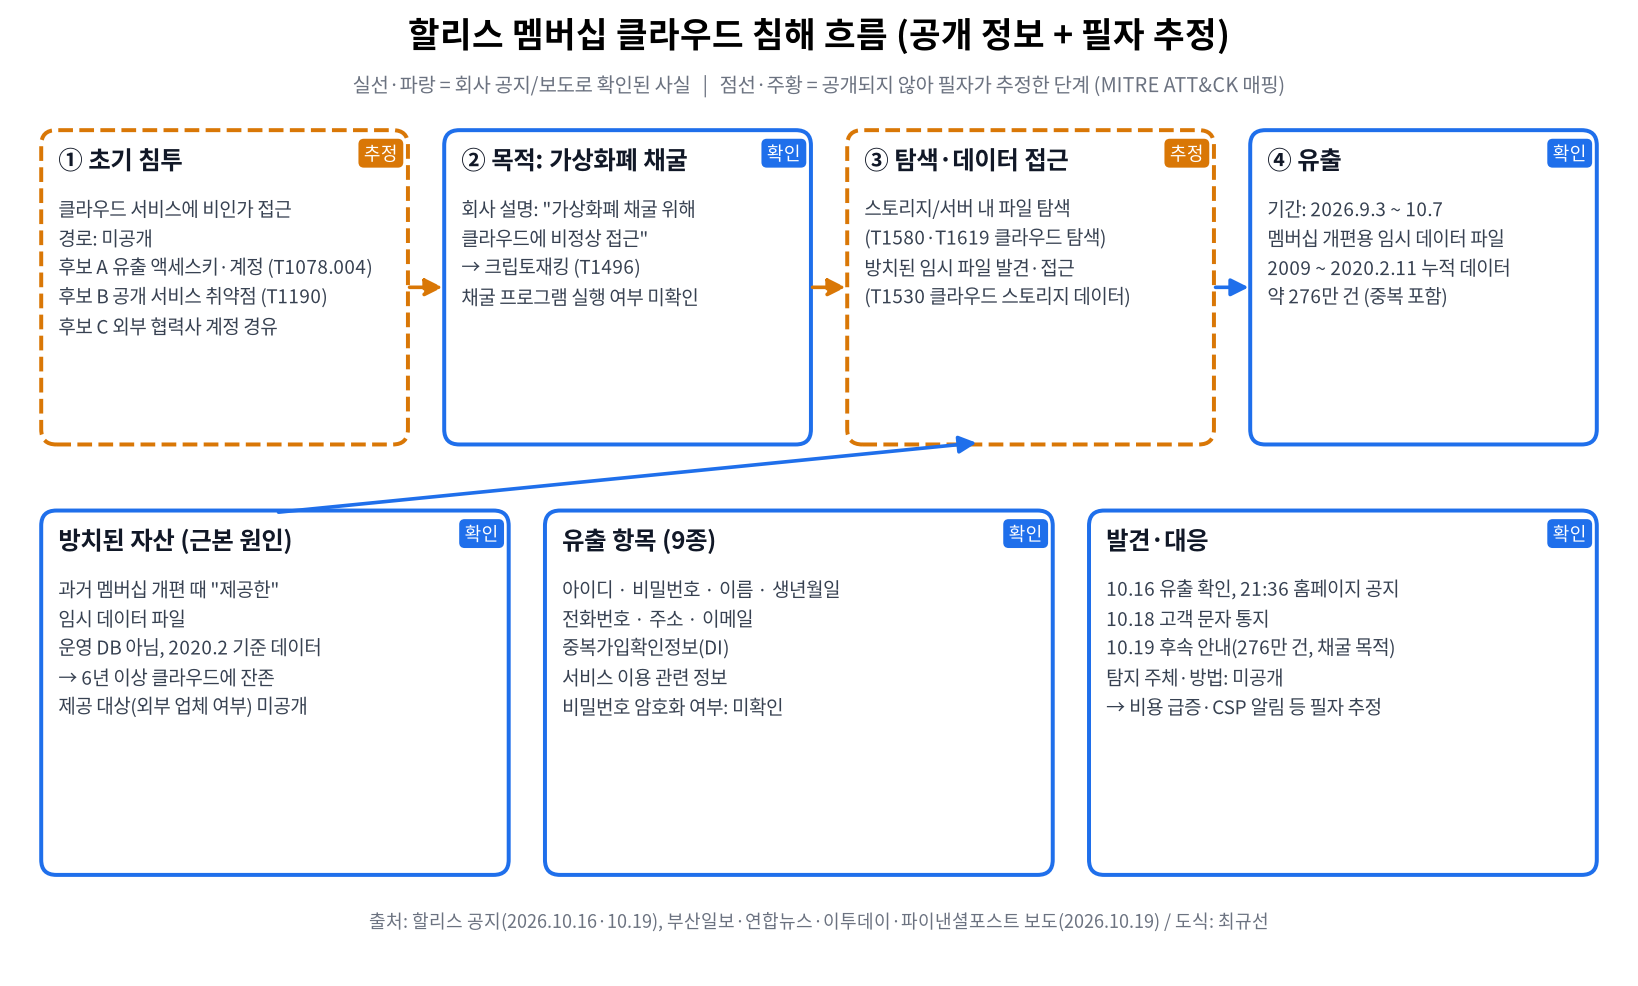
침해 흐름 도식: 실선·파랑은 확인 사실, 점선·주황은 필자 추정 (MITRE ATT&CK 매핑) · 출처: 할리스 공지·언론 보도 기반 필자 작성
6-1. 초기 침투 [추정, 경로 미공개]
공식 발표에 침투 경로는 없음. "채굴 목적 클라우드 접근"이라는 사실에서 역산하면 아래 3가지가 유력함.
| 시나리오 | 내용 | ATT&CK |
|---|---|---|
| A. 클라우드 자격증명 유출 | 소스코드·설정파일·공개 저장소·개발자 PC 등에 노출된 액세스키나 콘솔 계정으로 로그인. 클라우드 채굴 사고에서 가장 흔한 유형임 (Datadog Security Labs 등 보안업계 분석) | T1078.004 Valid Accounts: Cloud Accounts T1552.001 Credentials In Files |
| B. 외부 공개 서비스 취약점 | 인터넷에 노출된 웹·관리 콘솔·컨테이너 API·미인증 서비스의 취약점이나 설정 오류로 서버 장악 후 채굴기 설치 | T1190 Exploit Public-Facing Application T1133 External Remote Services |
| C. 외부 협력사 경유 | 임시 파일을 "제공"받은 개편 사업자 측 계정·환경을 경유. 제공 대상은 미공개 [보도: 파이낸셜포스트 문제 제기] | T1199 Trusted Relationship |
- 할리스가 대응 조치로 "인증 절차 강화", "비정상 로그인 모니터링"을 든 점은 계정 기반 침투(A·C)와 맞아떨어지는 정황임 [추정]
- 단, 해당 문구는 사고 대응에서 통상 쓰는 표현이기도 해서 단정할 근거는 못 됨
6-2. 실행·자원 탈취 [확인: 목적 / 미확인: 실행 방식]
- 목적은 가상화폐 채굴, 즉 크립토재킹(T1496 Resource Hijacking)으로 회사가 설명함 [확인]
- 실제로 채굴 프로그램이 돌았는지, 어떤 코인인지, 새 인스턴스·컨테이너를 만들었는지(T1578.002) 기존 서버를 썼는지는 미확인임 [보도: 한스경제]
6-3. 탐색·권한 확장 [추정]
- 채굴이 목적인 공격자도 들어오면 계정 권한·스토리지·인스턴스 목록을 훑는 게 일반적임 (T1580 Cloud Infrastructure Discovery, T1619 Cloud Storage Object Discovery)
- 이 과정에서 방치된 임시 데이터 파일을 발견했을 가능성이 큼. 개인정보 덤프는 다크웹에서 팔리므로 채굴과 별개의 "부수입"이 됨
- 추가 계정 생성·권한 변경(T1098) 여부는 공개된 바 없음
6-4. 유출 [확인: 대상·기간 / 미확인: 방식]
- 대상은 과거 멤버십 개편용 임시 데이터 파일, 기간은 9.3~10.7임 [확인]
- 유출 방식은 미공개. 스토리지에서 직접 내려받기(T1530 Data from Cloud Storage)나 외부 클라우드·웹서비스로 전송(T1537, T1567)이 일반적 패턴임 [추정]
- 회사가 "유출됐다"고 확정해 KISA에 신고한 만큼, 접근 기록 등 유출을 뒷받침하는 증적은 일부 확보한 것으로 보임 [추정]
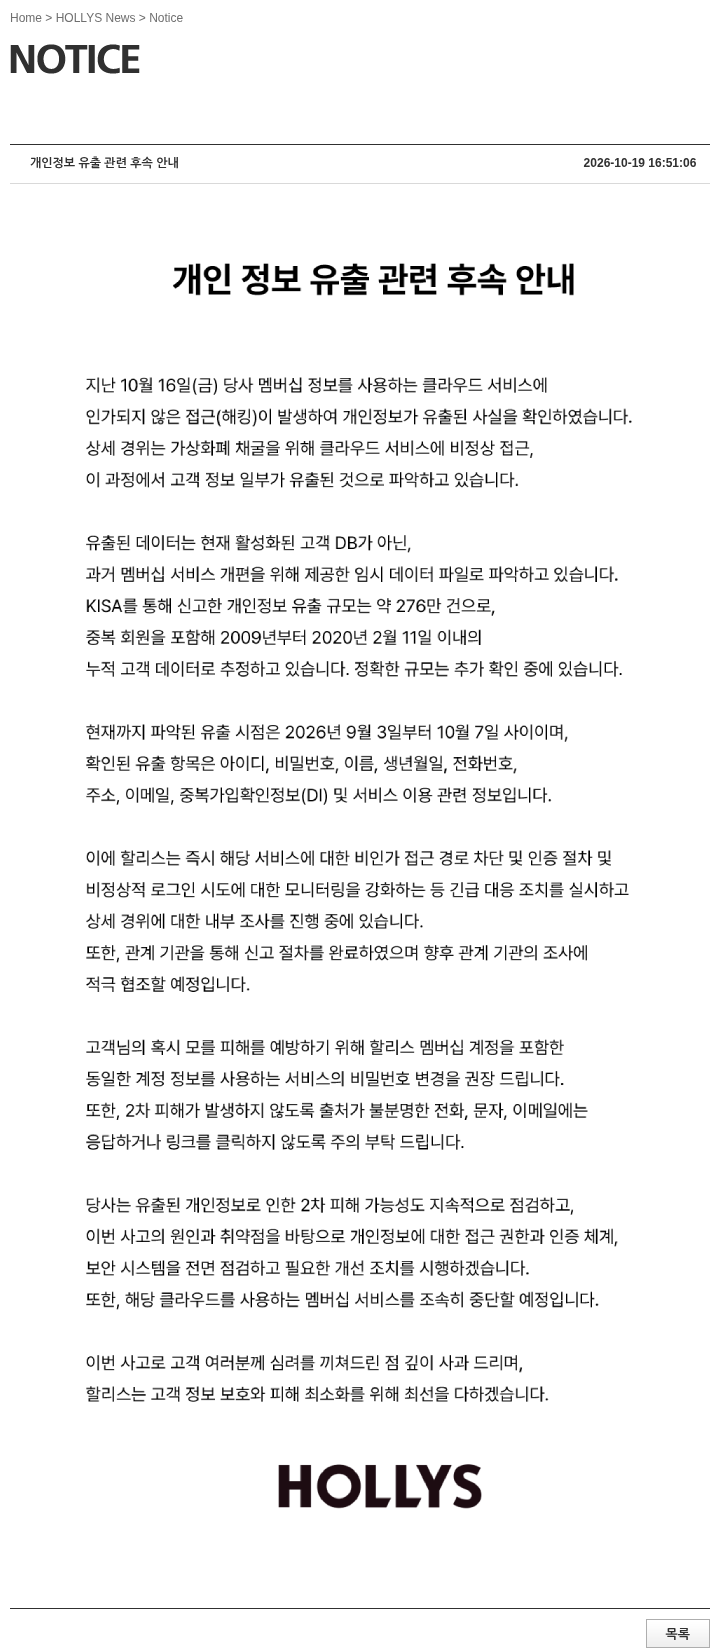
후속 안내 (2026.10.19 16:51 게시): 채굴 목적 접근, 임시 데이터 파일, 약 276만 건, 멤버십 서비스 중단 예정 · 출처: 할리스 공식 홈페이지 hollys.co.kr (캡처 2026-10-20 KST)
7. 원인 분석
7-1. 관리적 원인
| 원인 | 근거 |
|---|---|
| 목적 달성 데이터 미파기 | 개편 작업용 임시 파일이 2020년 이후 6년 넘게 클라우드에 잔존 [확인]. 개인정보보호법 제21조는 처리 목적 달성 시 지체 없는 파기를 요구함 |
| 정보자산 식별 누락 | 운영 DB는 관리했지만 "임시 파일"은 자산 목록·점검 범위에서 빠졌을 가능성 [추정] |
| 외부자 관리 미흡 가능성 | "제공한" 파일이라는 표현상 외부 업체 관여 가능성 있음. 계약 종료 시 반납·파기 확인 여부 불명 [추정] |
| 탈퇴 회원 정보 보관 의혹 | 탈퇴 회원도 유출 문자를 받았다는 제보 [보도: 연합뉴스]. 실제 포함 여부는 미확인 |
7-2. 기술적 원인 [추정]
| 원인 | 필자 판단 |
|---|---|
| 클라우드 접근통제 취약 | 외부인이 채굴 자원을 쓸 수 있을 만큼 권한을 얻었음. 장기 액세스키·과다 권한·MFA 미적용 중 하나 이상이 있었을 가능성 |
| 이상행위 탐지 부재 | 35일간 유출, 43일 만에 인지. 비용·CPU·API 호출 이상징후 알림이 작동하지 않았던 것으로 보임 |
| 저장 데이터 보호 | 비밀번호 암호화 여부 미확인. 임시 파일이라 운영 DB 수준의 암호화·접근통제가 적용되지 않았을 가능성 |
8. 사고 대응 평가
| 항목 | 평가 |
|---|---|
| 통지 시점 | 10.16 인지 → 10.16 홈페이지 공지 → 10.18 문자 통지. 개인정보보호법 시행령상 72시간 이내 통지 기준 안에는 들어옴. 다만 개별 통지가 이틀 늦어 비판 보도가 나옴 [확인: 연합뉴스·YTN] |
| 공지 품질 | 첫 공지에 규모 없음, 메인 팝업이 아닌 공지 게시판 게시 [보도: 파이낸셜포스트]. 사흘 뒤 후속 안내로 보완 |
| 고객 안내 | 비밀번호 변경·스미싱 주의·"문자로 링크 안 보냄" 안내는 적절함 |
| 근본 조치 | 해당 클라우드 사용 멤버십 서비스 중단 예정 발표. 원인 규명 결과는 아직 없음 |
9. 대응방안 (ISMS-P 인증기준 연계)
| ISMS-P 항목 | 이번 사고 관련 조치 |
|---|---|
| 1.2.1 정보자산 식별 | 클라우드 내 스토리지·스냅샷·임시 파일까지 개인정보 포함 여부로 전수 식별 |
| 2.3.4 외부자 계약 변경 및 만료 시 보안 | 개편·이관 사업 종료 시 제공 데이터 반납·파기 확인서 징구 |
| 2.5.1 사용자 계정 관리 / 2.5.3 사용자 인증 | 장기 액세스키 폐기, 임시 자격증명·역할 기반 접근 전환, 콘솔 MFA 필수화 |
| 2.5.6 접근권한 검토 | 최소 권한 원칙 점검, 미사용 계정·키 정기 정리 |
| 2.7.1 암호정책 적용 | 비밀번호 일방향 암호화, 저장 데이터 암호화 (안전성 확보조치 기준 고시) |
| 2.9.4 로그 및 접속기록 관리 / 2.9.5 점검 | 클라우드 API 감사로그·스토리지 데이터 접근 로그 활성화 및 정기 점검 |
| 2.10.2 클라우드 보안 | 미사용 리전 차단, 리소스 생성 제한, 공개 스토리지 차단 정책 |
| 2.11.3 이상행위 분석 및 모니터링 | 비용 예산 알림, CPU 급증·채굴 풀 통신·대량 다운로드 탐지 룰 |
| 2.11.5 사고 대응 및 복구 | 통지 문안·채널 사전 준비로 인지 당일 개별 통지 가능하도록 훈련 |
| 3.4.1 개인정보의 파기 | 보유기간 경과·목적 달성 데이터 파기 주기 설정, 파기 증적 관리 |
10. 실무자 시사점
- "운영 DB가 아니다"는 면책 사유가 아님. 공격자 입장에선 운영 DB보다 관리가 허술한 임시 파일이 더 쉬운 표적임
- 클라우드 비용 대시보드는 보안 센서임. 채굴은 돈으로 먼저 티가 남. 예산 알림 하나가 수십 일의 미탐지를 줄일 수 있음
- 이관·개편 프로젝트 종료 체크리스트에 "데이터 파기"를 넣어야 함. 시스템 이관 실무에서 가장 자주 빠지는 항목이 원본·중간 산출물(덤프·CSV·백업) 정리임
- 채굴형 공격도 개인정보 사고로 직결됨. "돈만 노린 공격"이라고 자원만 회수하고 끝내면 안 되고, 접근 범위 내 데이터 열람·반출 여부까지 포렌식해야 함
- 개인 사용자는 할리스와 같은 아이디·비밀번호를 쓰는 사이트 비밀번호를 바로 바꾸고, "할리스 쿠폰·적립" 사칭 문자의 링크는 누르지 않는 것이 현실적 대응임
11. 미확인 사항 (후속 확인 필요)
- 최초 침투 경로 (자격증명 유출 / 취약점 / 협력사 경유)
- 탐지 주체·방법, 10.7 유출 종료 후 10.16 인지까지의 경위
- 사용 클라우드 사업자, 채굴기 실제 실행 여부
- 비밀번호 암호화 여부, 탈퇴 회원 포함 여부, 실제 중복 제거 피해 인원
- 임시 파일 "제공" 대상 (외부 업체 여부)
- 개인정보보호위원회 조사 결과 및 처분 (2026-10-20 기준 발표 없음)
개인정보위 조사 결과가 나오면 이 글에 침투 경로를 업데이트할 예정임.
12. 출처
- 부산일보, 「할리스 개인정보 276만 건 털렸다…코인 채굴 해킹에 당해」, 2026.10.19 (네이버뉴스)
- 할리스 공식 홈페이지 공지: 「서비스 일시 중단 안내」(2026.10.7), 「개인정보 유출 관련 사과 및 안내」(2026.10.16), 「개인정보 유출 관련 후속 안내」(2026.10.19) (hollys.co.kr)
- 연합뉴스, 「할리스, 개인정보 276만건 유출…"가상화폐 채굴 목적 접근"(종합3보)」, 2026.10.19 (링크)
- 이투데이, 「할리스, 고객정보 276만건 유출…가상화폐 채굴 해킹에 뚫렸다 [종합]」, 2026.10.19 (링크)
- 파이낸셜포스트, 「할리스, 방치 임시파일서 고객 개인정보 276만건 털렸다…첫 공지엔 규모 '깜깜이'」, 2026.10.19 (링크)
- 폴리뉴스, 「할리스 고객정보 276만건, 6년 방치된 임시 파일서 유출」, 2026.10.19 (링크)
- 한스경제, 「가상자산 채굴 노린 해킹···할리스 고객정보 276만건 유출」, 2026.10.19 (링크)
- YTN·전자신문·더팩트 2026.10.19 보도 (교차 확인용)
- Datadog Security Labs, 「Tales from the cloud trenches: Amazon ECS is the new EC2 for crypto mining」 (클라우드 채굴 공격 일반 TTP 참고) (링크)
- MITRE ATT&CK Enterprise / Cloud Matrix (attack.mitre.org)
- 「정보보호 및 개인정보보호 관리체계 인증 등에 관한 고시」 ISMS-P 인증기준, 「개인정보의 안전성 확보조치 기준」 고시, 개인정보보호법
※ 이 글은 2026-10-20 KST까지 공개된 정보 기준임. [추정] 표기 내용은 필자 개인 분석이며 공식 조사 결과가 아님.