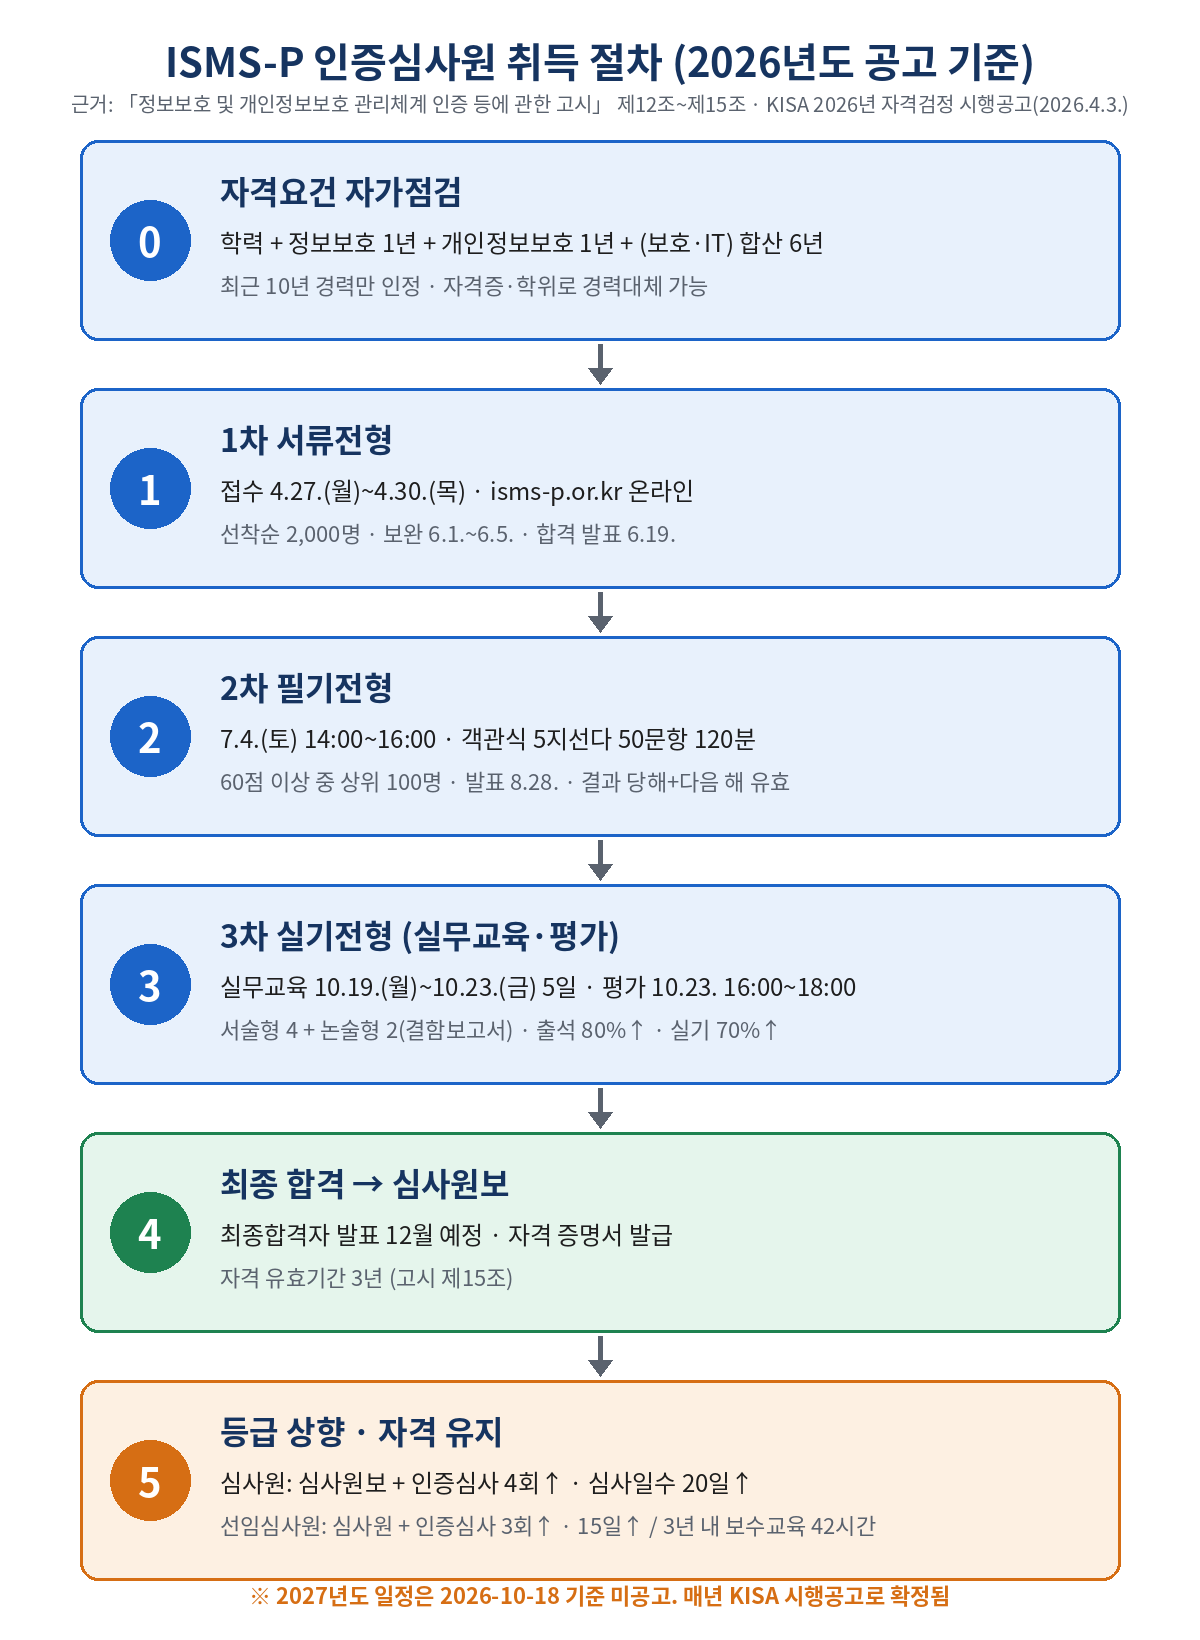
ISMS-P 인증심사원 취득 절차 흐름도 · 출처: KISA 2026년 자격검정 시행공고·세부안내문, 관련 고시 제12조~제15조 기반 직접 작성 (2026-10-18 KST)
📌 한 줄 요약: ISMS-P 인증심사원은 KISA가 연 1회 시행하는 자격검정(서류 → 필기 → 실기)을 통과해 심사원보로 시작함. 2026년도는 필기 합격자를 최대 100명으로 제한하는 상대평가로 바뀌었음.
🗓 기준일: 2026-10-18 KST 공식 페이지 확인 기준임. 2027년도 시행공고는 아직 게시되지 않았음.
1. 이 글을 쓰는 이유
- 정보관리기술사 취득 이후, 다음 단계로 관리체계 심사 역량을 체계화하려고 ISMS-P 인증심사원 준비를 정리함
- 2018년부터 전산시스템 총괄로 ITS·인프라·DevOps 운영을 맡아 왔음. 현장에서 해 온 일을 101개 인증기준 언어로 다시 보는 작업이기도 함
- 인터넷에 도는 요건·일정 정보가 연도별로 섞여 있어, KISA 공식 공고·고시 원문만 기준으로 다시 정리함
- 본인은 아직 ISMS-P 인증심사원 자격을 보유하지 않았음. 이 글은 준비 과정 기록이자 가이드임
2. ISMS-P 인증심사원이란
- ISMS-P 인증심사원: KISA로부터 인증심사를 수행할 수 있는 자격을 부여받고 인증심사를 수행하는 자임 (고시 제2조제8호)
- 근거: 「정보보호 및 개인정보보호 관리체계 인증 등에 관한 고시」(과기정통부고시 제2024-30호·개인정보위고시 제2024-8호, 2024.7.24. 시행) 제4장
- KISA는 고시에 근거해 연 1회 자격검정을 시행함
- KISA가 인증기관으로서 인증심사원 양성·자격관리를 담당함. 심사기관은 KAIT·TTA·OPA·NISC가 지정되어 있음 (KISA 누리집 제도소개 기준)
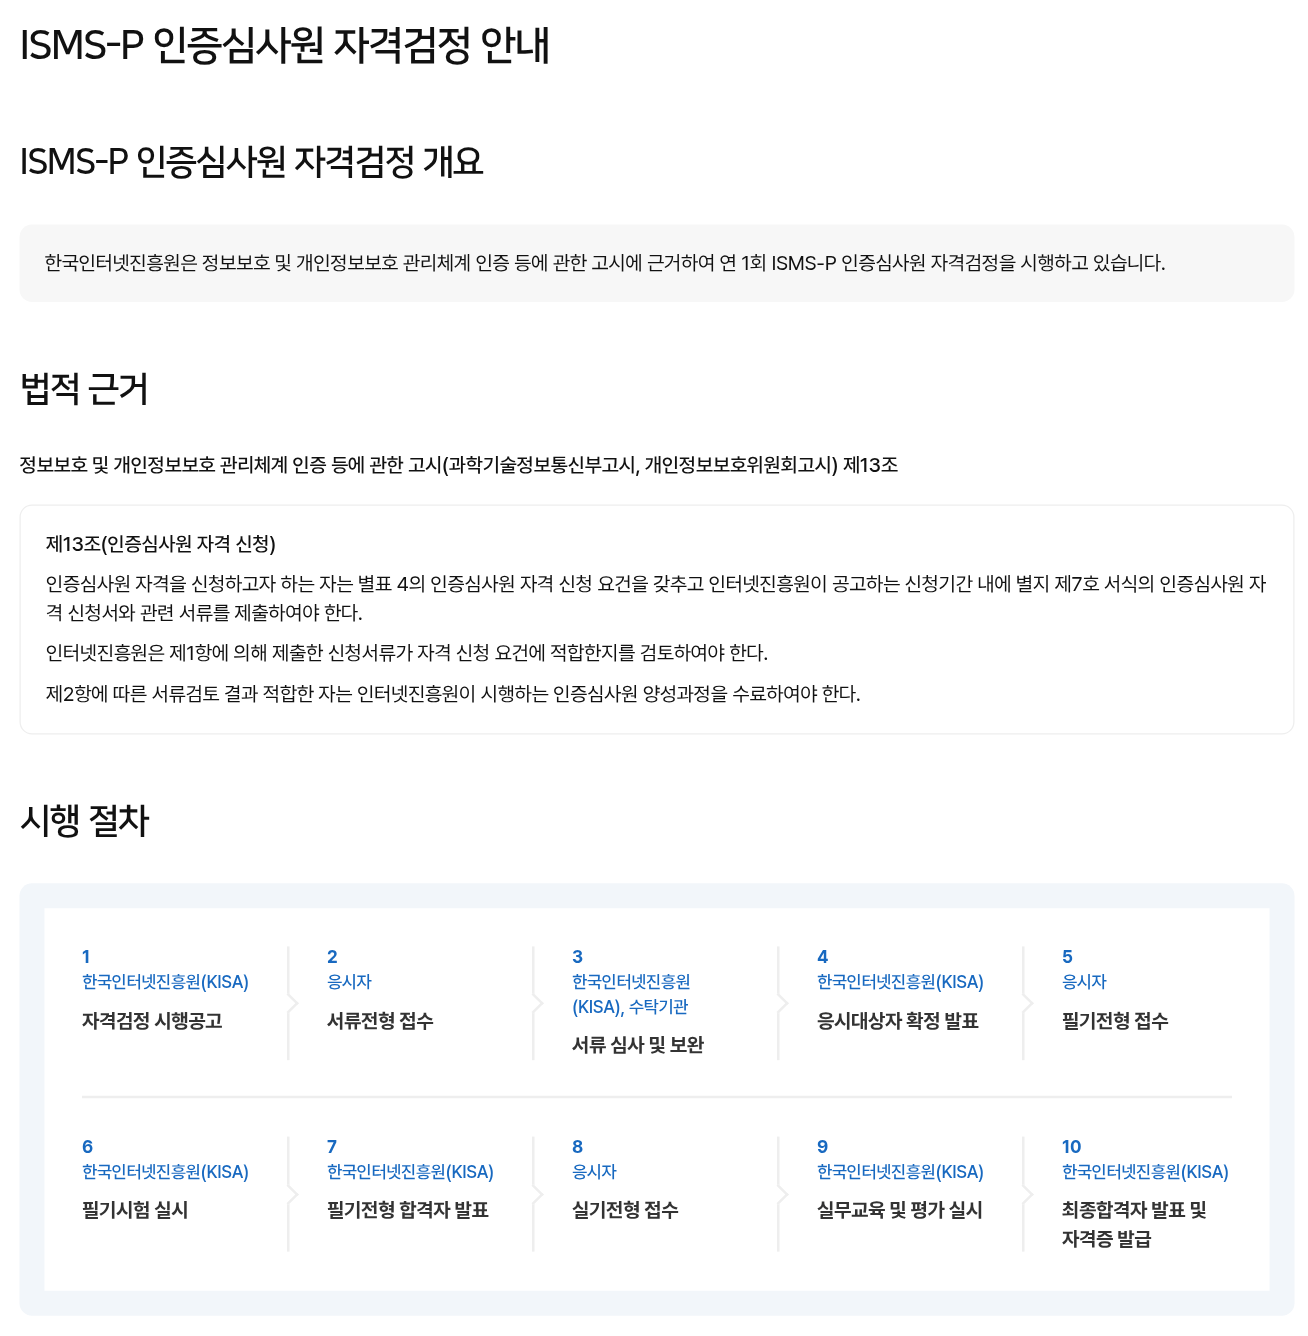
ISMS-P 인증심사원 자격검정 안내 (법적 근거·시행 절차 10단계) · 출처: KISA ISMS-P 누리집 isms-p.or.kr, 캡처 2026-10-18 KST
3. 응시 자격 요건 (고시 제13조·별표 4)
아래 ❶~❸을 모두 충족해야 함.
| 구분 | 요건 |
|---|---|
| ❶ 학력 | 4년제 대학 졸업 이상 또는 동등학력 (고졸은 업무경력 4년↑, 2년제 졸업은 2년↑을 동등학력으로 봄. 이때 경력은 정보기술·정보보호·개인정보보호만 인정) |
| ❷ 필수 경력 | 정보보호 경력 1년 이상 그리고 개인정보보호 경력 1년 이상 (둘 다 필수, 기간 중복 시 하나만 인정) |
| ❸ 합산 경력 | 정보보호·개인정보보호·정보기술 경력 합산 6년 이상 (동등학력 취득 이후 경력) |
- 동일 기간에 두 가지 이상 업무가 겹치면 하나의 경력만 인정함
- 모든 경력은 공고일 기준 최근 10년 이내만 인정함
- 변호사는 개인정보보호 유관경력 6년을 보유한 것으로 인정함
- 학위증명서를 내지 않으면 고졸로 간주되어 10년 이상 경력자료가 필요함 (2026 세부안내문)
| 경력 구분 | 인정 범위 (요지) |
|---|---|
| 정보기술 | 정보통신서비스·기기, SW·컴퓨터 관련 서비스 분야 계획·분석·설계·개발·운영·유지보수·컨설팅·감리·연구개발, 관련 법률자문 |
| 정보보호 | 정보보호 공통기반기술, 시스템·네트워크 보호, 응용서비스 보호 분야의 위 업무, 관련 법률자문 |
| 개인정보보호 | 개인정보보호 업무 수행·컨설팅·법률자문 |
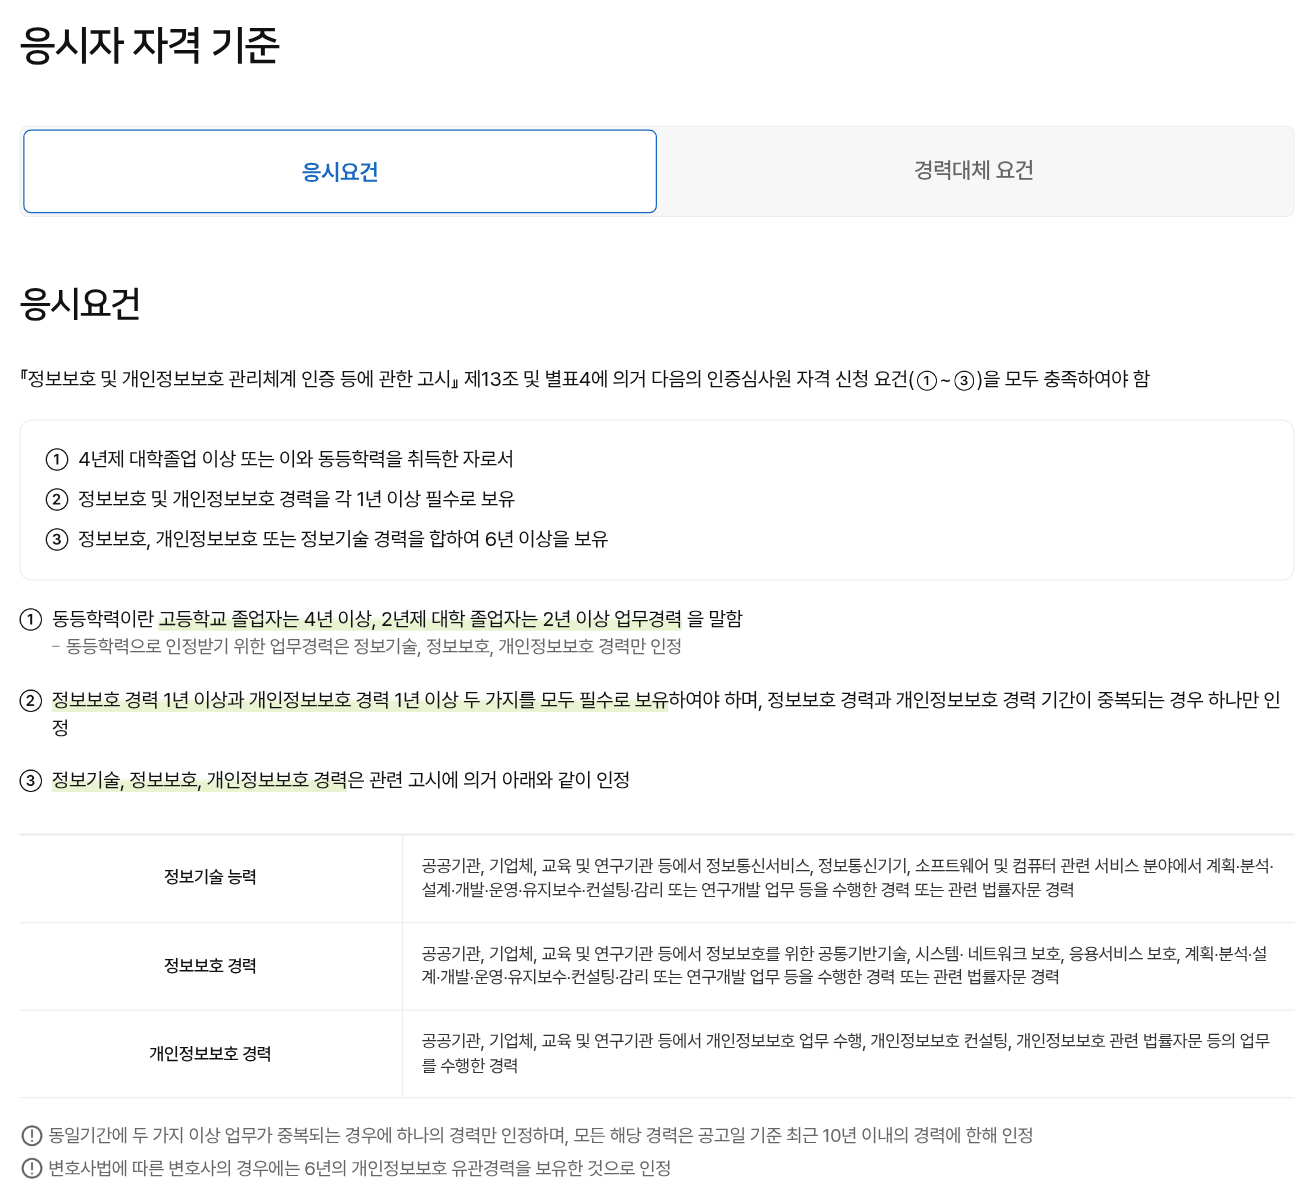
응시자 자격 기준 - 응시요건 탭 · 출처: KISA ISMS-P 누리집 isms-p.or.kr, 캡처 2026-10-18 KST
4. 경력대체 요건 (학위·자격증)
- 아래 학위·자격으로 해당 분야 경력을 대체할 수 있음. 중복 인정은 안 됨
- 공식 예시: 정보보호 석사 + CPPG 보유자도 정보보호·개인정보보호 중 하나를 골라 1년만 대체 가능
- 자격증은 공고일 기준 유효한 것만 인정함. 합격안내문으로는 대체 불가
| 구분 | 2년 대체 | 1년 대체 |
|---|---|---|
| 정보보호 경력 | 정보보호 관련 박사 | 정보보호 관련 석사, 정보보안기사, CISA, CISSP |
| 개인정보보호 경력 | 개인정보보호 관련 박사 | 개인정보보호 관련 석사, 개인정보 영향평가 전문인력, CPPG |
| 정보기술 경력 | 정보기술 관련 박사, 정보관리기술사, 컴퓨터시스템응용기술사, 정보시스템감리사 | 정보기술 관련 석사, 정보시스템감리원, 정보처리기사, 전자계산기조직응용기사 |
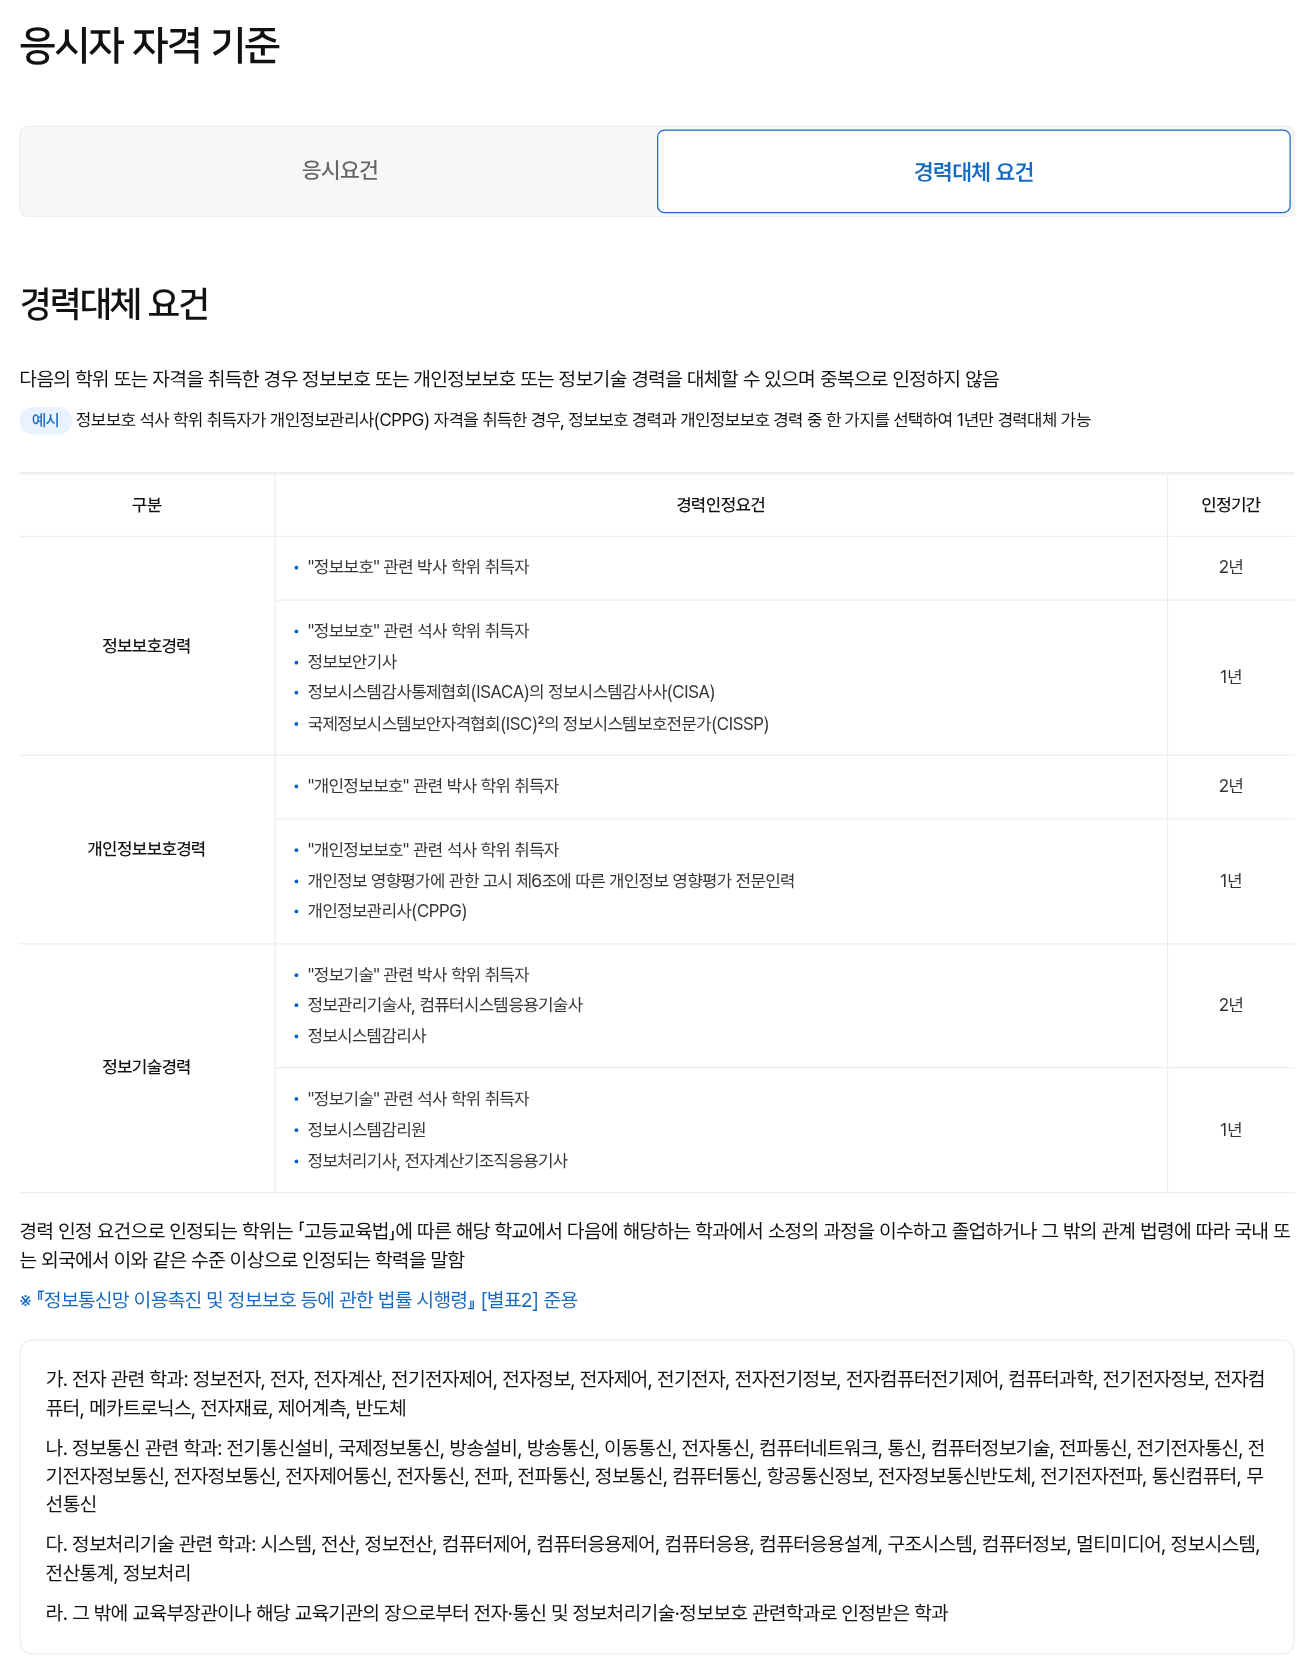
응시자 자격 기준 - 경력대체 요건 탭 (정보관리기술사 = 정보기술 경력 2년) · 출처: KISA ISMS-P 누리집 isms-p.or.kr, 캡처 2026-10-18 KST
5. 정보관리기술사 + 인프라 경력은 어떻게 적용되나
본인 사례(정보관리기술사, 2018년~ 전산시스템 총괄)에 공식 기준을 그대로 대입해 봤음. 아래는 공식 문구로 확인되는 것만 정리한 것이고, 최종 판단은 KISA 서류심사임.
| 항목 | 공식 기준 | 적용 시 체크포인트 |
|---|---|---|
| 정보관리기술사 | 정보기술 경력 2년 대체 | ❸ 합산 6년에만 보탬이 됨. ❷ 정보보호·개인정보보호 필수 경력은 대체하지 못함 |
| 인프라·전산 운영 경력 | 정보기술 경력 (운영·유지보수 등) | 최근 10년 이내만 인정. 2018년 이후 경력은 범위 안임 |
| 보안 운영 업무 (계정·접근통제, 네트워크 보호 등) | 정보보호 경력 범위에 해당할 수 있음 | 경력증명서에 담당업무가 정보보호로 명시되어야 함 |
| 개인정보 처리시스템 관리 | 개인정보보호 경력 범위에 해당할 수 있음 | 개인정보보호 업무 수행 내역이 증빙되어야 함. 기간이 정보보호와 겹치면 하나만 인정 |
- 핵심: 기술사는 6년 합산을 채우는 데 도움이 되지만, 정보보호 1년·개인정보보호 1년은 실제 업무 증빙 또는 별도 자격(정보보안기사·CISSP·CPPG 등)으로 채워야 함
- 같은 기간 IT·보안 업무를 병행했다면 그 기간은 하나의 경력으로만 계산됨. 기간을 업무별로 나눠 적는 경력증명서 설계가 중요함
- 경력 증빙은 공고일 기준 5년 이내 발급분이 원칙. 담당업무·기간·부서이동이 상세히 적혀야 함. 회사 사정으로 어려우면 KOSA 소프트웨어기술자 경력증명서 등 대체자료 가능
- KISA 누리집에 응시자격 자가진단 메뉴가 있으니 접수 전 먼저 돌려 보는 것을 권함
6. 선발 절차와 2026년도 일정
| 단계 | 2026년도 일정 (공고 원문) | 핵심 |
|---|---|---|
| 1차 서류전형 | 접수 4.27.(월) 10:00 ~ 4.30.(목) 17:00 심사 5.11.~5.29. / 보완 6.1.~6.5. / 발표 6.19. | isms-p.or.kr 온라인만. 선착순 2,000명, 정원 차면 조기 마감. 결원 생겨도 추가모집 없음 |
| 2차 필기전형 | 접수 6.22.~6.26. / 시험 7.4.(토) 14:00~16:00 / 발표 8.28.(금) | 서울 소재 시험장. 입실 13:30까지. 필기 수수료 없음 |
| 3차 실기전형 | 접수 8.31.~9.4. / 실무교육 10.19.(월)~10.23.(금) 5일 / 평가 10.23. 16:00~18:00 | 실무교육 수료자만 평가 응시. 교통·식비·숙박 본인 부담 |
| 최종 합격 | 12월 예정 (개별 통지) | 자격증 발급 → 심사원보 |
- 2026-10-18 현재 2026년도 과정은 실기전형(실무교육) 직전 단계임. 신규 응시는 2027년도 공고를 기다려야 함
- 2027년도 일정·인원은 아직 공고되지 않았음. KISA는 심사 건수·심사원 수·예산에 따라 매년 모집인원을 공고한다고 밝혔음
- 서류전형 합격 후 필기에 응시하지 않거나, 필기 접수 후 미응시하면 차년도 응시가 제한될 수 있음
- 필기 합격 결과는 당해 연도와 다음 해(2026·2027년도)에만 유효함
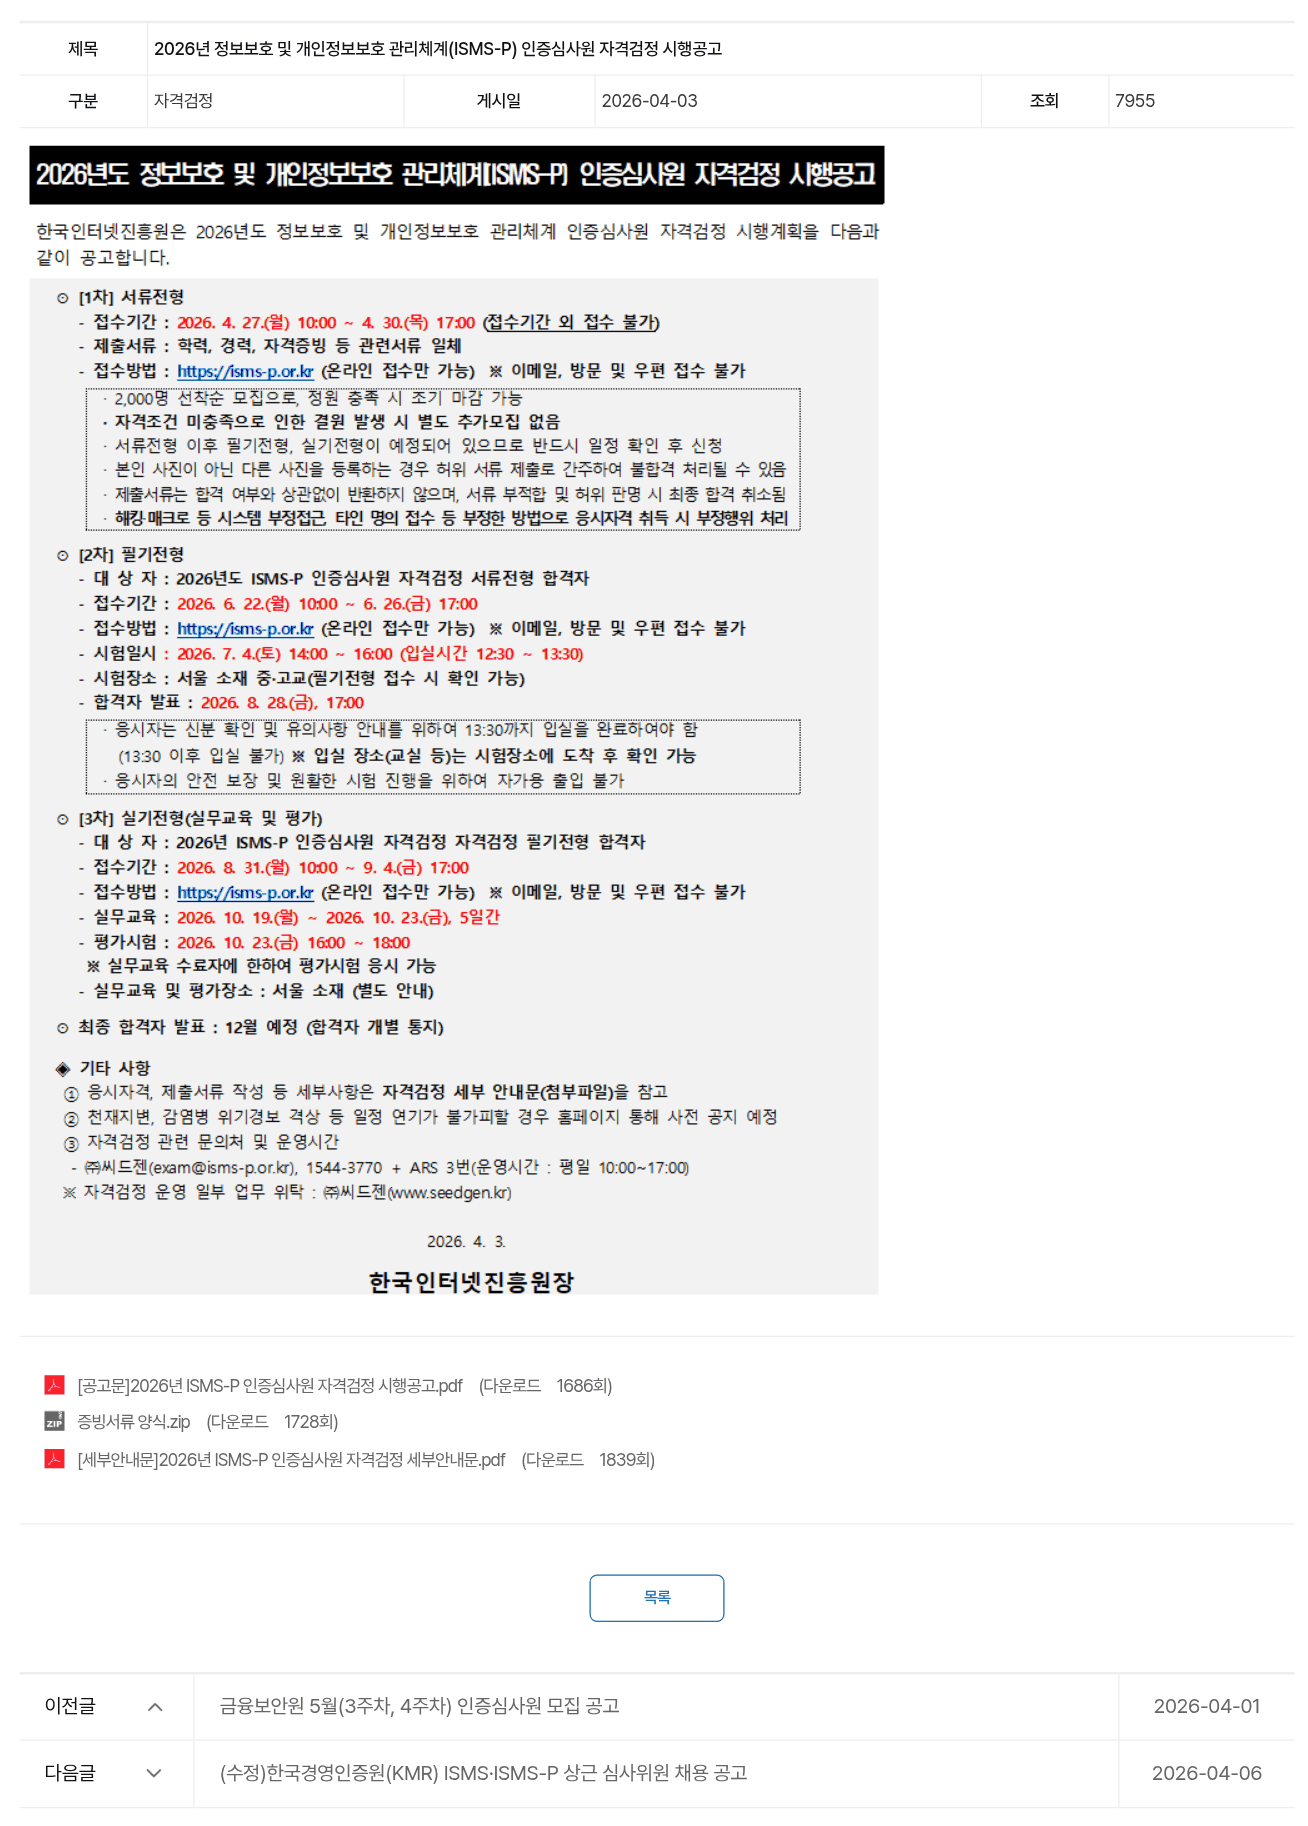
2026년 ISMS-P 인증심사원 자격검정 시행공고 (게시 2026-04-03) · 출처: KISA ISMS-P 누리집 공지사항, 캡처 2026-10-18 KST
7. 필기·실기 시험 구성
| 구분 | 필기전형 | 실기전형 |
|---|---|---|
| 형식 | 객관식 5지선다 50문항 (단순질의·복합응용·상황판단) | 서술형 4문항 + 논술형 2문항 (결함보고서 작성) |
| 시간 | 120분 | 2시간 (실무교육 5일 종료 후) |
| 배점 | 100점 만점, 문항별 1·2·3점 차등 | - |
| 합격 기준 | 60점 이상 중 상위 득점 100명 (동점자 처리 후에도 동점이면 전원 합격, 100명 초과 가능) | 출석 80% 이상 + 실기시험 70% 이상 |
- 2025년 12월 변경 공지로 필기가 절대평가(60점↑ 전원)에서 상대평가(60점↑ 중 상위순)로 바뀌었음
- 시험문제·정답은 비공개임. KISA는 단순 암기를 지양하고 이해·응용력을 검증하려는 취지라고 밝혔음
- 공식 합격률 통계는 공개된 것을 찾지 못해 이 글에 싣지 않았음
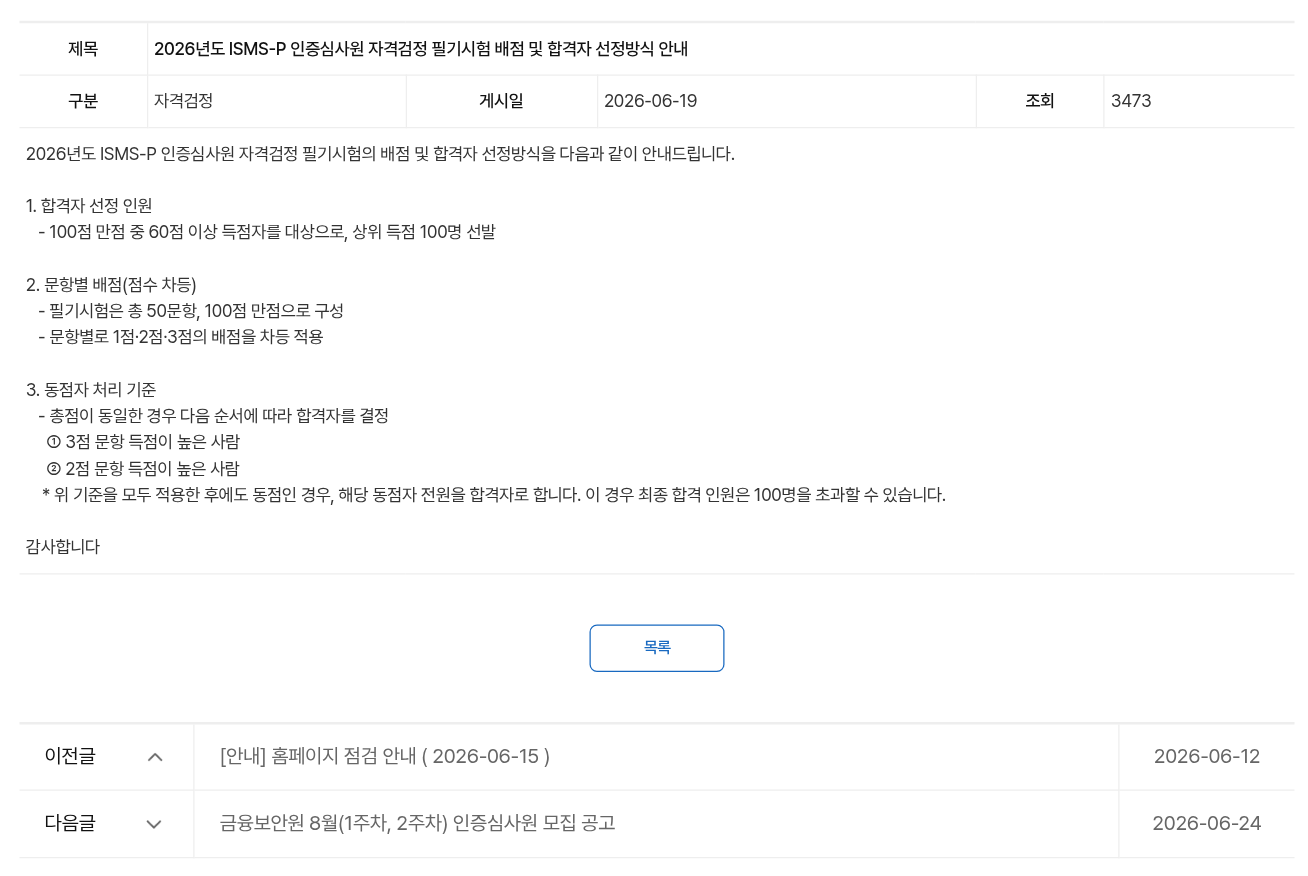
2026년도 필기시험 배점 및 합격자 선정방식 안내 (게시 2026-06-19) · 출처: KISA ISMS-P 누리집 공지사항, 캡처 2026-10-18 KST
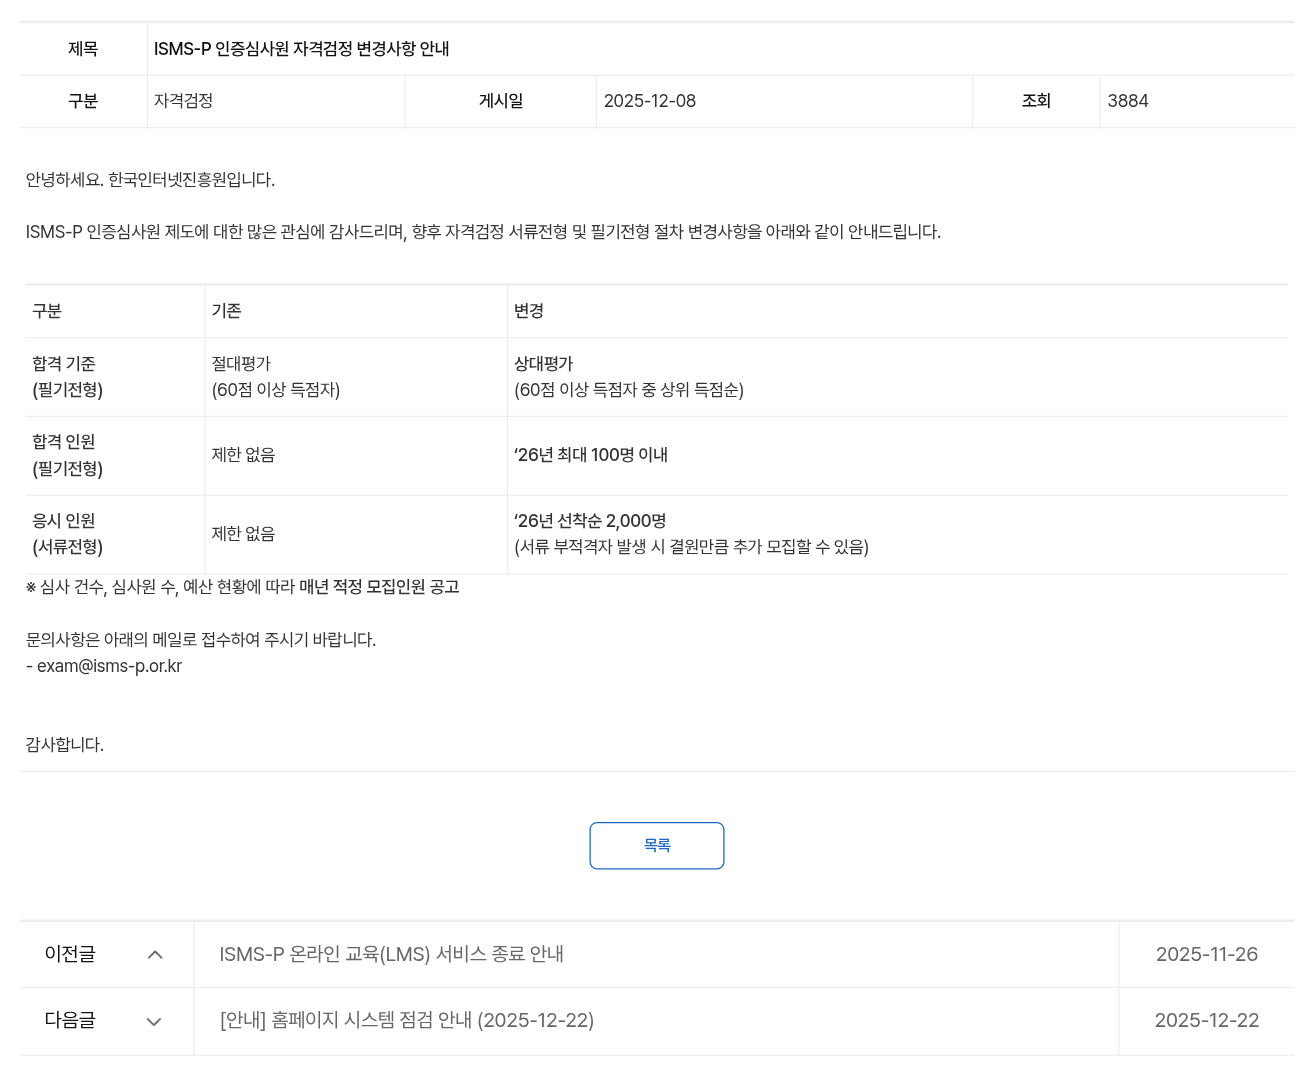
자격검정 변경사항 안내: 필기 상대평가·최대 100명, 서류 선착순 2,000명 (게시 2025-12-08) · 출처: KISA ISMS-P 누리집 공지사항, 캡처 2026-10-18 KST
8. 출제 범위 (2026 세부안내문 붙임)
| No | 출제범위 | 상세내용 |
|---|---|---|
| 1 | ISMS-P 인증기준 | 인증제도 개요, 101개 인증기준 및 세부점검항목, 안내서의 주요 확인사항·결함사례·증적문서 |
| 2 | (개인)정보보호 관련 법규 | 정보통신망법, 개인정보보호법, 기반보호법, 클라우드컴퓨팅법, 신용정보법, 위치정보법, 전자금융거래법, 공공분야 법규, 정보보호산업법, 전자서명법 및 각 하위규정 |
| 3 | (개인)정보보호 이론 및 기술 | 인증기준 관련 이론·기술, 유출·침해사고 사례, 유출 통지·신고 |
| 4 | 개인정보 생명주기 | 보호 범위·적용대상, 수집·이용·제공·파기, 영상정보처리기기 규제 등 |
- 법령은 공고일(2026.4.3.) 기준 시행 중인 법령으로 출제함. 공포만 되고 시행 전인 법령은 제외
- 개인정보보호 하위규정 예: 개인정보 보호법 시행령, 개인정보의 안전성 확보조치 기준, 표준 개인정보 보호지침, 가명정보 결합·반출 고시, 개인정보 처리 방법에 관한 고시
- 정보통신망법 하위규정 예: 정보보호조치에 관한 지침, 정보보호 사전점검 고시, 집적정보통신시설 보호지침, ISMS-P 인증 고시
9. 인증기준 101개 구조
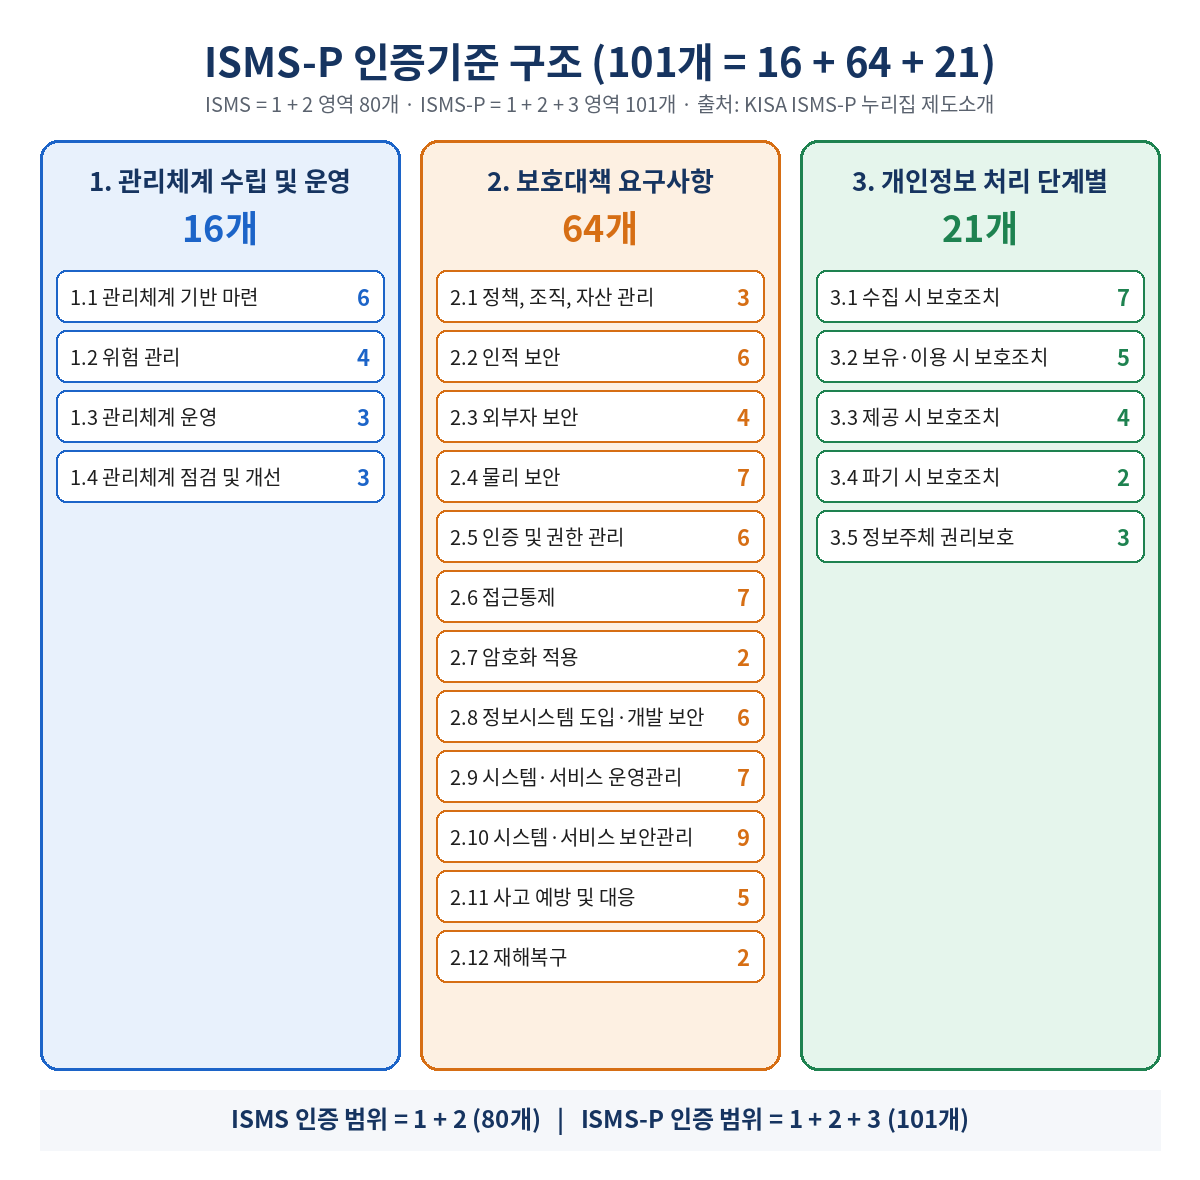
ISMS-P 인증기준 구조도 · 출처: KISA ISMS-P 누리집 제도소개 인증기준 표 기반 직접 작성 (2026-10-18 KST)
| 영역 | 개수 | 세부 분야 (개수) |
|---|---|---|
| 1. 관리체계 수립 및 운영 | 16 | 1.1 기반 마련(6) · 1.2 위험 관리(4) · 1.3 운영(3) · 1.4 점검 및 개선(3) |
| 2. 보호대책 요구사항 | 64 | 2.1(3) · 2.2(6) · 2.3(4) · 2.4(7) · 2.5(6) · 2.6(7) · 2.7(2) · 2.8(6) · 2.9(7) · 2.10(9) · 2.11(5) · 2.12(2) |
| 3. 개인정보 처리 단계별 요구사항 | 21 | 3.1 수집(7) · 3.2 보유·이용(5) · 3.3 제공(4) · 3.4 파기(2) · 3.5 정보주체 권리보호(3) |
| 합계 | 101 | ISMS는 1+2 영역 80개 적용 |
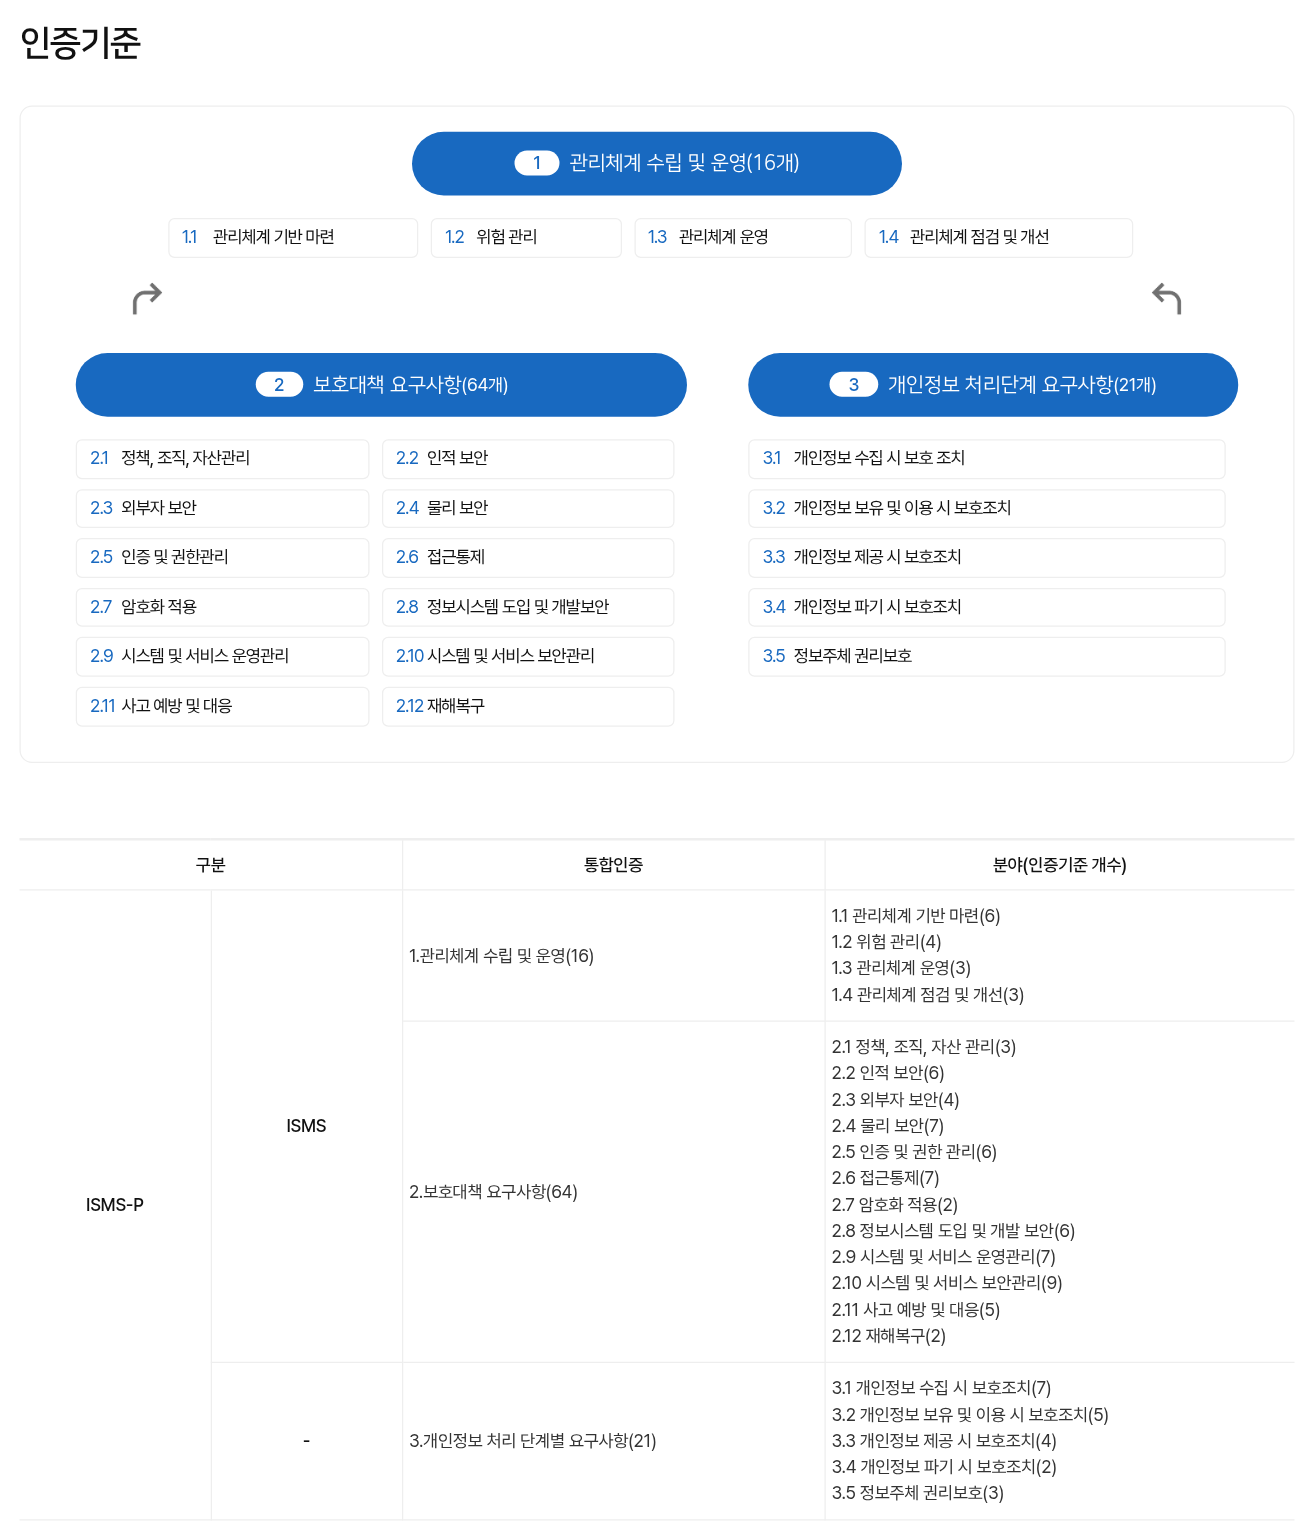
ISMS-P 인증기준 구성 (16·64·21) · 출처: KISA ISMS-P 누리집 제도소개, 캡처 2026-10-18 KST
- 같은 자료는 인증을 강화·표준·간편 3단계로 나누고, 강화인증군에 강화 인증기준 20개(안)를 추가하는 개편을 2027년~ 추진한다고 밝혔음. 아직 고시 개정 전 단계임
10. 등급과 자격 유지
| 등급 | 자격 기준 (고시 별표 3) |
|---|---|
| 심사원보 | 자격 신청 요건을 만족하고 KISA 인증심사원 양성과정을 통과해 자격을 취득한 자 |
| 심사원 | 심사원보 자격 취득자로서 인증심사 4회 이상 참여 + 심사일수 합 20일 이상 |
| 선임심사원 | 심사원 자격 취득자로서 ISMS-P 인증심사 3회 이상 참여 + 심사일수 합 15일 이상 |
- KISA는 심사 능력에 따라 매년 책임심사원을 지정할 수 있음 (별표 3 비고)
- 자격 유효기간은 자격 부여일부터 3년. 만료 전까지 KISA가 인정하는 보수교육을 수료해야 하고, 충족하면 3년 연장됨 (고시 제15조)
- 2026년도 보수교육 기준: 필수 7시간 + 선택 35시간 이상 = 총 42시간. 인증심사 참여는 1일당 5시간으로 인정. 온라인 평가시험(20문제, 60분)에서 60점 이상
- 자격 취소 사유: 부정 취득, 보수교육 미이행, 불공정 심사, 심사 정보 누설·목적외 사용, 금품 수수 등 (고시 제16조)
- 참고: 실효성 강화방안은 형식적 보수교육 요건을 폐지하고 심사 참여 심사원 대상 교육에 집중하는 방향, 신규 합격자·장기 미참여자 참관 2회 의무 등을 2027년~ 과제로 제시했음. 확정 전이므로 이후 고시 개정을 확인해야 함
11. 학습 자료와 준비 전략
| 자료 | 최신본 (2026-10-18 확인) | 활용 |
|---|---|---|
| ISMS-P 인증기준 안내서 | 2023.11.23. 게시 | 101개 기준별 주요 확인사항·결함사례·증적. 필기 1순위 |
| 인증기준 세부점검항목 (xlsx) | 2023.10.31. | 체크리스트로 업무 매핑 |
| ISMS-P 인증제도 안내서 | 2024.07 | 인증 절차·심사 종류·제도 이해 |
| 관련 고시 원문 | 2024.7.24. 시행본 | 심사원 등급·유지·인증기준 별표 |
| 법령 | 국가법령정보센터 (law.go.kr) | 공고일 기준 시행 법령으로 학습 |
- 1단계 (기준 내재화): 안내서를 기준 번호 단위로 읽고, 결함사례를 우리 조직 상황에 대입해 봄
- 2단계 (법령 연결): 개인정보보호법·시행령·안전성 확보조치 기준을 3영역(수집~파기)과 짝지어 정리함. 상황판단형 문항 대비임
- 3단계 (기술 매핑): 인프라 실무자라면 2.5 인증·권한, 2.6 접근통제, 2.9·2.10 운영·보안관리, 2.12 재해복구를 실제 운영 증적과 연결하면 강점이 됨
- 4단계 (결함보고서): 실기는 결함보고서 작성이 포함됨. "현상 → 근거 기준 → 위반 사유 → 권고" 형식으로 문장을 연습해 둠
- 서류 준비는 미리: 서류 접수가 선착순 2,000명이라 공고 후 준비하면 늦을 수 있음. 경력증명서(담당업무·기간 상세)와 학위·자격 증빙을 미리 확보해 둠
12. 정리
| 체크 항목 | 내용 |
|---|---|
| 요건 | 학력 + 정보보호 1년 + 개인정보보호 1년 + 합산 6년 (최근 10년) |
| 정보관리기술사 | 정보기술 경력 2년 대체 (보호 분야 필수 경력은 별도) |
| 절차 | 서류(선착순 2,000) → 필기(상위 100) → 실기(실무교육 5일·평가) → 심사원보 |
| 성장 | 심사원(4회·20일) → 선임심사원(3회·15일), 3년마다 갱신 |
| 다음 일정 | 2027년도 시행공고 미게시 (2026년도는 4월 3일 게시) |
다음 글에서는 인증기준 2영역 중 인프라 운영과 직접 맞닿는 항목(2.5·2.6·2.9·2.10·2.12)을 실제 운영 증적 관점에서 정리할 예정임.
출처
- KISA ISMS-P 누리집 - ISMS-P 인증심사원 자격검정 안내
- KISA ISMS-P 누리집 - 응시자 자격 기준 (응시요건·경력대체 요건)
- 2026년 ISMS-P 인증심사원 자격검정 시행공고 (2026-04-03, 공고문·세부안내문 PDF 첨부)
- 2026년도 필기시험 배점 및 합격자 선정방식 안내 (2026-06-19)
- ISMS-P 인증심사원 자격검정 변경사항 안내 (2025-12-08)
- 2026년도 ISMS-P 인증심사원 보수교육 시행공고 (2026-03-26, 세부안내문 PDF)
- (과기정통부·개인정보위) 관리체계 인증제 실효성 강화방안 발표 (2026-04-10)
- KISA ISMS-P 누리집 - 제도소개 (인증체계·인증기준 101개)
- KISA ISMS-P 누리집 - 자료실 (인증기준 안내서·세부점검항목·인증제도 안내서)
- 국가법령정보센터 - 정보보호 및 개인정보보호 관리체계 인증 등에 관한 고시 (2024.7.24. 시행)
※ 모든 일정·수치는 2026-10-18 KST 공식 페이지 기준임. 2027년도 공고가 나오면 요건·인원·일정이 달라질 수 있으니 접수 전 반드시 최신 시행공고를 확인할 것.