2026년 10월 10일 기준으로 정리한 글이에요. 회사 메일 게이트웨이를 FortiMail로 운영 중이라면 이번 주 안에 꼭 확인하셔야 해요.
인프라 회사에서 전산시스템을 총괄하는 정보관리기술사 입장에서, 공식 권고문 기준으로 바로 쓸 수 있게 정리했어요. 공격 방법은 다루지 않고 방어와 점검만 다뤄요.
개요
- CVE: CVE-2026-104286 (Fortinet 권고 FG-IR-26-175)
- CVSS: 9.8 Critical (CVSS v3.1, Fortinet 산정)
- 유형: 경로 조작(CWE-22) + NULL 바이트 처리 미흡(CWE-158)
- 영향: 인증 없이 임의 파일 쓰기, 결과적으로 비인가 코드·명령 실행 가능
- 영향 버전: 8.0.0~8.0.1, 7.6.0~7.6.6, 7.4.0~7.4.8, 7.2.0~7.2.9
- 조치 버전: 8.0.2, 7.6.7, 7.4.9 이상. 7.2는 7.4 이상 브랜치로 이동
- 악용 여부: 실제 악용 확인(Fortinet "Known Exploited: Yes", CISA KEV 등재)
Fortinet 권고문은 10월 1일 공개됐고 10월 7일까지 갱신됐어요. FortiMail Cloud는 10월 5일 Fortinet이 직접 7.6.7 또는 8.0.2로 올려서 고객 조치가 필요 없다고 해요.
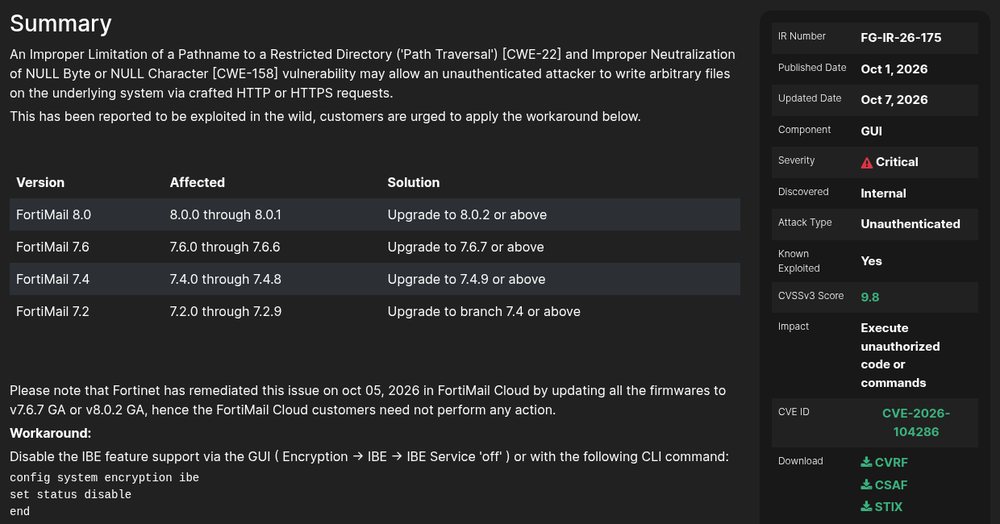
(직접 캡처, 출처: Fortinet PSIRT)
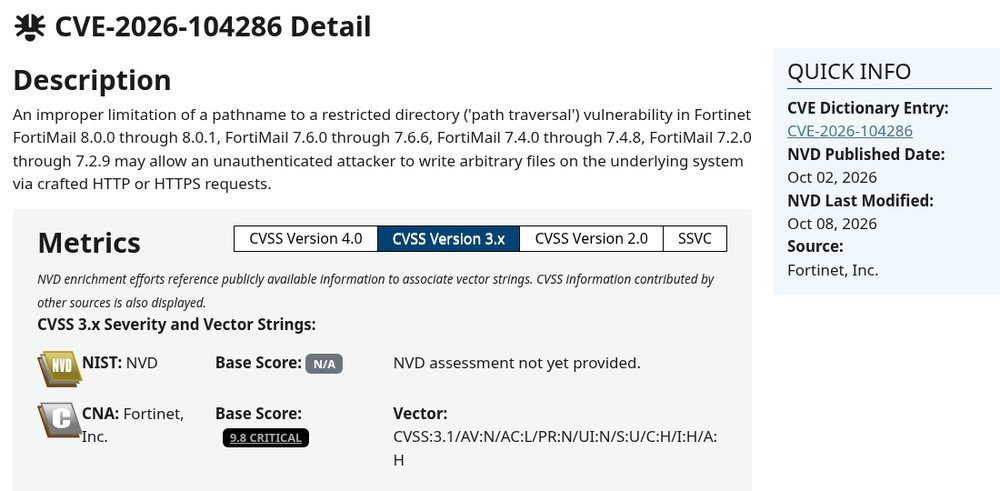
(직접 캡처, 출처: NIST NVD. NVD 자체 점수는 아직 미산정)
위험한 이유
문제 지점은 IBE(Identity-Based Encryption, 보안 메일) 기능이에요. IBE는 외부 수신자가 인터넷에서 FortiMail 웹 화면에 접속해 메일을 여는 구조라서, 웹 인터페이스가 밖으로 열려 있는 경우가 많아요.
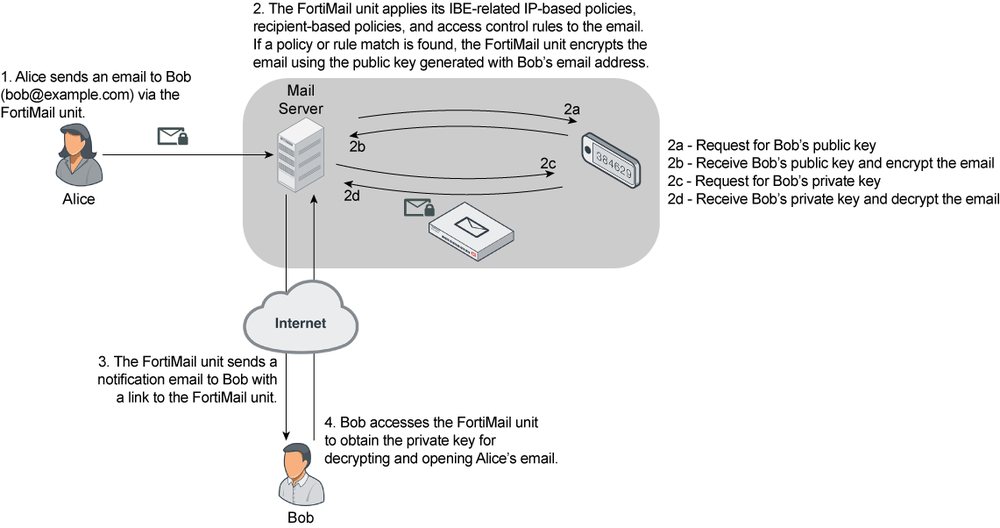
(출처: Fortinet FortiMail 7.6.0 Administration Guide, How FortiMail works with IBE)
- 인증이 필요 없어요. 접속만 되면 공격 대상이에요.
- 메일 게이트웨이는 회사 메일 전체가 지나가는 길목이에요.
- 파일 쓰기가 명령 실행으로 이어질 수 있어 장비 장악까지 갈 수 있어요.
사례
Fortinet은 이 취약점이 실제 공격에 쓰였다고 밝혔어요. 다만 피해 기관, 규모, 공격 주체는 공개하지 않았어요(BleepingComputer). 공개 당시에는 7.4/7.6/8.0용 패치가 아직 없어서 우회 조치만 가능한 제로데이 상태였어요.
미국 CISA는 10월 1일 KEV 목록에 올렸고, 연방기관에 10월 4일까지 조치와 포렌식 점검을 요구했어요. 랜섬웨어 연관성은 "Unknown"이에요.
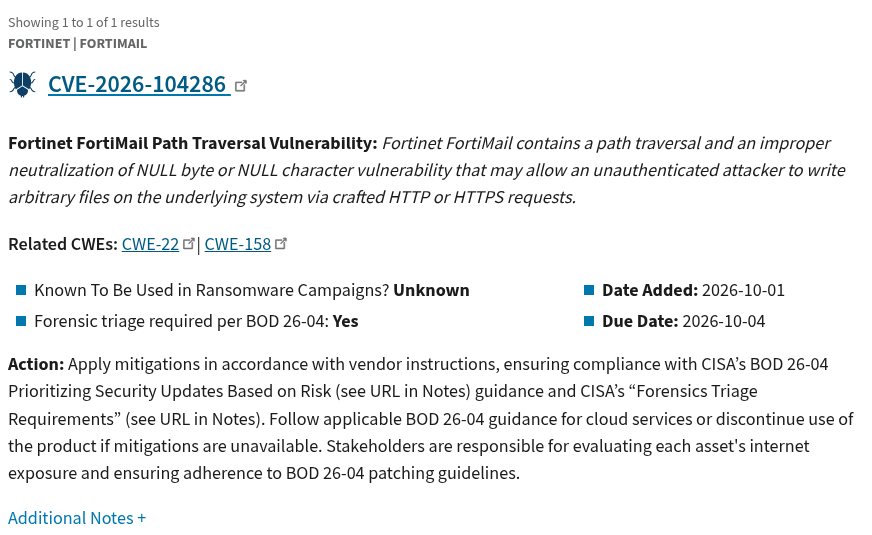
(직접 캡처, 출처: CISA KEV)
공개 PoC가 있다는 제3자 사이트 표기는 있지만 공식 확인은 없어요. 공식 권고문 확인 필요. KISA 보호나라 보안공지에서는 10월 10일 기준 관련 공지를 찾지 못했어요.
과거 사례
2025년 5월 CVE-2025-32756(CVSS 9.6)도 인증 없이 악용 가능한 취약점이었어요. FortiMail도 영향 대상이었고, 실제 악용은 FortiVoice에서 확인됐어요. 당시 공격자는 내부망 스캔, 크래시 로그 삭제, 계정 정보 기록용 디버깅 활성화를 했다고 Fortinet이 밝혔어요.
대응방안 체크리스트
1. 자산과 버전 확인
- GUI: Dashboard > Status > Firmware version
- CLI: 아래 명령으로 버전 확인
get system status2. 패치 경로 결정
- 8.0 → 8.0.2, 7.6 → 7.6.7, 7.4 → 7.4.9
- 7.2 → 7.4.9 이상. 7.4 초기 버전도 취약하니 주의
3. 패치 전 우회 조치(권고문 기준)
- IBE 미사용이면 비활성화: Encryption > IBE > IBE Service off
- 또는 CLI로 비활성화
config system encryption ibe
 set status disable
end- 웹메일 인터페이스 인터넷 차단, 신뢰 대역만 허용
- 앞단 WAF가 있으면 권고문의 /ibe 차단 규칙 적용
4. 관리·웹메일 외부 노출 차단
- 관리 화면은 내부 관리망에서만 접속
- 방화벽 정책에서 HTTP/HTTPS 허용 출발지 재점검
5. 로그·IoC 점검
- 권고문의 IP 79[.]141.169.187, 45[.]129.0.192 접속 이력
- System Event 로그: /migadmin 관련 cron 기록, "(null)" 관리자 로그아웃
- 모르는 archive account 추가 여부와 원격 전송 설정
- Encryption 로그: IBE "Invalid Base64 Encoding" 오류, 내부 사용자 로그인 실패
6. 계정·비밀번호 변경
- 관리자, 연동 계정 비밀번호 교체
- 침해 흔적이 있으면 패치만 하지 말고 침해사고 대응으로 전환
7. 패치 후 확인
- get system status로 버전 재확인
- 메일 송수신, IBE, 연동 기능 정상 여부 확인
8. 보고 체계
- CISO와 경영진에 영향 여부, 조치 일정 보고
- 침해 의심 시 KISA(118) 신고 검토
실무자 메모
- 변경관리: 긴급 변경으로 올리되 승인 기록은 남겨요.
- 점검 일정: 메일 장애는 체감이 커서 트래픽 적은 시간을 잡아요.
- 백업: 업그레이드 전 설정 백업은 필수예요.
- 버전 호환: 7.2에서 7.4로 넘어가면 지원 업그레이드 경로를 릴리스 노트에서 먼저 확인해요.
- 우회 조치는 임시예요. 패치 후에도 노출 최소화는 유지해요.
FAQ
IBE를 안 쓰면 안전한가요?
권고문은 IBE 비활성화를 우회책으로 제시해요. 그래도 패치는 해야 해요. 세부 범위는 공식 권고문 확인 필요예요.
FortiMail Cloud도 조치해야 하나요?
Fortinet은 10월 5일 Cloud 펌웨어를 올려서 고객 조치가 필요 없다고 했어요.
패치했으면 끝인가요?
아니에요. 악용이 확인된 취약점이라 패치 전 침해 여부를 IoC로 꼭 점검해야 해요.
마무리
버전 확인, 외부 노출 차단, IoC 점검을 오늘 하세요.
패치는 백업 후 바로 적용하고, 결과를 보고 체계에 남겨 두세요.