안녕하세요, 정보관리기술사 최규선이에요.
요즘 금융권 해킹 뉴스에 '아르텍스(ARTEX)'라는 AI 도구 이름이 계속 나와요. 오늘은 이 도구가 무엇이고, 방어하는 쪽에서 무엇을 점검해야 하는지 정리해 볼게요.
2026년 10월 8일 기준, 조사가 진행 중인 사안이에요. 확인된 사실과 추정을 나눠서 적었어요.
아르텍스가 뭐지?
ARTEX는 깃허브에 공개된 오픈소스 'AI 자율 침투테스트 시스템'이에요. 대형언어모델(LLM)이 여러 AI 에이전트를 움직여 보안 점검을 자동화하도록 만들어졌어요.
- 원래 용도: 보안 점검과 연구용 도구 (ARTEX 깃허브)
- 개발자 고지: 학습·연구와 로컬 격리 환경 검증용이고, 실제 온라인 시스템 테스트는 금지한다고 적혀 있어요
- 문제: 누구나 설치할 수 있어서 공격자도 쓸 수 있어요
문서와 화면은 대부분 중국어예요. 발음은 아르텍스, 아르테스로 섞여 쓰이고 있어요.
어떻게 동작하나
구조만 간단히 볼게요. 공격 방법은 다루지 않아요.
- 플래너(planner): 다음에 무엇을 할지 계획
- 워커(worker): 계획을 받아 실제 점검 작업 수행
- 결과는 다시 쌓이고, 플래너가 이를 보고 다음 단계를 정해요
두뇌 역할의 LLM은 사용자가 고를 수 있어요. 오픈AI, 앤트로픽, 딥시크 등과 연동되고, 9월 13일 v0.3.10에서 딥시크 연동이 추가됐다고 해요(연합뉴스).
안랩은 최근 'Agent Security Workbench'라는 이름의 ARTEX v2도 인터넷에서 확인했어요. 중앙 플래너가 여러 워커를 조율하고 MCP 연동, 재사용 스킬 기능까지 갖췄다고 해요(안랩).
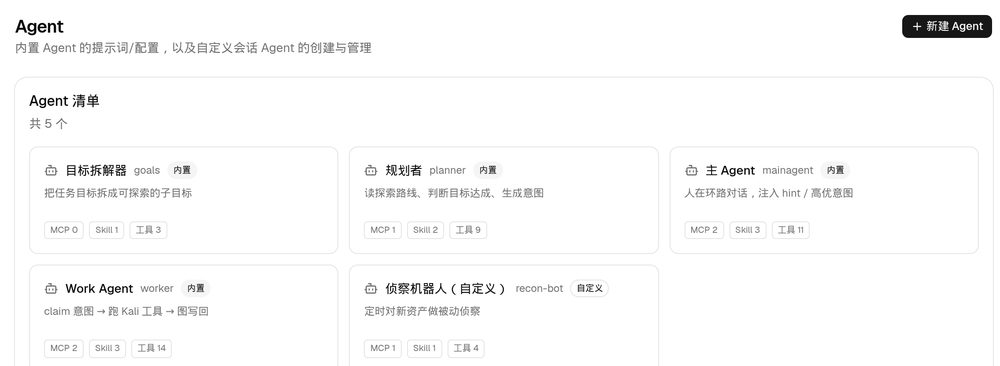
목표 분해, 플래너, 워커 등 역할별 에이전트가 나뉜 관리 화면이에요. (출처: ARTEX 공식 깃허브 README, AGPL-3.0)
이번 금융권 사고와의 관계
확인된 사실
- 9월 30일 신한은행 정보유출 이후 국민은행 등에서 추가 피해가 났어요(금융위원회)
- 10월 2일 금융위가 긴급회의를 열고 외부 노출 시스템 점검을 주문했어요
- 경찰청 국가수사본부가 10월 6일 정보통신망법 위반 혐의로 정식 수사에 들어갔어요(한겨레)
추정 및 조사 중
- 금융당국에 따르면 신한·KB국민·하나·BNK부산은행, 예가람·웰컴저축은행, 현대캐피탈 사고에서 동일 공격자 IP가 발견됐다는 보도가 있어요(연합뉴스)
- 다만 저축은행·캐피털사 공격 IP는 달랐다는 보도도 있어요(뉴시스)
- 공격 IP에서 ARTEX 흔적이 나왔지만, 실제 공격에 쓰였는지는 아직 공식 확인 전이에요(지디넷코리아)
안랩 ASEC는 ARTEX 인스턴스를 전 세계 약 600개 IP에서 찾았어요. 하지만 레드팀이나 연구자도 쓸 수 있어서, 발견만으로 악성이라 볼 수 없다고 밝혔어요(안랩).
오아시스시큐리티는 고유 IP 359개를 찾았고 그중 한국은 4개였어요. 서버 위치는 공격자 국적을 뜻하지 않는다고 덧붙였어요(지디넷코리아).
개발진이 9월 중순 정부·교육기관 도메인 기본 차단과 화이트리스트 기능을 추가했다는 보도도 있어요(매일경제). 오픈소스라 이런 장치는 누구나 고칠 수 있다는 점도 기억해야 해요.
왜 위험한가
- 속도: 사람이 할 반복 작업을 AI가 쉬지 않고 이어가요
- 규모: 여러 대상을 동시에 훑을 수 있어요
- 진입 장벽: 숙련도가 낮아도 복잡한 작업이 가능해져요
새로운 해킹 기법이라기보다 스크래핑, API 직접 호출, 반복 조회 같은 기존 기법의 자동화에 가까워요. 에버스핀은 시연용 샘플 웹앱에서 6라운드 반복 조회가 22초에 끝났다고 했어요. 실제 금융사 해킹 시간은 아니라고 함께 밝혔어요(서울경제).
탐지 포인트
PLURA가 공개 소스에서 찾은 후보 User-Agent예요(PLURA 블로그).
- artex-enrich/1.0
- Mozilla/5.0 (spa-api-recon)
- Mozilla/5.0 (spa-api-recon spider)
주의: 이번 사고 로그에서 검증된 값은 아니에요. UA가 일치해도 침해로 단정하면 안 되고, 없다고 안전한 것도 아니에요. 정상 모의해킹 여부부터 확인하세요.
대응 체크리스트
- WAF·웹서버·API 게이트웨이 로그에서 후보 UA와 공유받은 공격 IP 점검
- API마다 서버에서 권한 검증, 번호만 바꿔 남의 정보가 조회되는지 확인
- 조회 횟수 제한과 봇·매크로 탐지 적용
- 직원·모집인용 등 보조 업무 시스템까지 외부 노출 자산 전수 파악
- 내부에 비인가 침투 도구가 설치됐는지 점검 (기본 웹 포트 TCP 8787, 컨테이너 이미지 이름 등은 참고만, 포트 하나로 판정 금지)
- AI 에이전트의 명령 실행·네트워크 접근 권한 최소화
KISA도 웹·API 권한 검증, 관리자 계정 MFA, 노출된 키·토큰 교체를 권고했어요(뉴시스 보도).
공공·ITS 인프라 운영자가 지금 할 일
ITS 현장에도 민원 조회, 유지보수 업체용 관리 화면처럼 외부에 열린 보조 시스템이 많아요. 이번 사고에서 주목받은 곳도 이런 보조 업무 서비스예요.
- 이번 주 안에 외부 노출 URL·API 목록부터 갱신
- 인증 없이 조회되는 화면이 있는지 확인
- 개발·운영 서버에 설치된 AI 도구와 실행 권한 목록화
FAQ
Q. 아르텍스 자체가 악성코드인가요?
아니에요. 공개된 보안 점검 도구인데 악용될 수 있다는 점이 문제예요.
Q. 아르텍스가 은행을 해킹한 게 확정인가요?
아직 아니에요. 흔적이 확인됐고, 실제 사용 여부는 수사 중이에요.
Q. UA만 막으면 되나요?
부족해요. 다른 요청 경로도 있어서 행위 기반 탐지를 함께 해야 해요.
Q. 개인은 무엇을 하면 되나요?
해당 금융사 공지를 확인하고, 문자나 전화로 오는 개인정보 요구에 주의하세요.
마무리
이번 사고의 핵심은 AI라는 이름보다 '기존 공격의 자동화'예요.
외부 노출 자산, API 권한 검증, 반복 조회 통제라는 기본기를 지금 다시 점검해 보세요.
참고 자료
- 금융위원회 보도참고자료 (2026.10.2)
- 안랩 ASEC, ARTEX의 진화
- 연합뉴스, ARTEX AI 전세계 600개 IP서 확인 (10.6)
- 연합뉴스, 아르텍스 딥시크 연동 확인 (10.7)
- 지디넷코리아, 아르텍스 한국서 4개 발견 (10.4)
- PLURA, ARTEX 관련 공개 지표 1보 (10.3)
- 서울경제, 에버스핀 ARTEX형 공격 탐지 (10.7)
- 뉴시스, 경찰 28명 투입 (10.6)
- 한겨레, 경찰 금융권 해킹 정식 수사 (10.6)
- 뉴시스, KISA 웹·API 취약점 우선 점검 권고 (10.4)
- 매일경제, ARTEX 차단장치 강화 (10.7)
- ARTEX 공식 깃허브 저장소